
Vibe Coding deu certo? Conheça apps que escalaram porque revisaram o código gerado por IA
84% dos desenvolvedores do mundo usam ou planejam usar ferramentas de IA para escrever código. Google e Microsoft já geram entre 30% e 90% do código novo com IA. O mercado de AI coding tools deve chegar a US$ 22,2 bilhões até 2030. Os números são inequívocos: Vibe Coding veio para ficar.
Mas os mesmos dados que mostram a adoção em massa também revelam o problema: 46% do código gerado por IA falha em benchmarks de segurança OWASP. A confiança dos desenvolvedores na precisão do código caiu de ~70% em 2024 para ~40% em 2025. Quanto mais ferramentas de IA surgem, mais as pessoas desconfiam — e com razão.
No post anterior, falamos sobre o alerta do professor Anderson Rocha (Unicamp): "Reduzir software a escrever código é como reduzir construção a empilhar tijolos." O risco é real, e os desastres acontecem — o caso Mayumi/Kipu provou isso em junho de 2026.
Mas a história não termina aí. Enquanto alguns apps viram manchete pelo motivo errado, outros estão escalando bilhões porque tiveram o cuidado de revisar, testar e colocar guardrails de segurança no processo. Este post é sobre eles.
Lovable: de ferramenta de vibe coding a US$ 6,6 bilhões
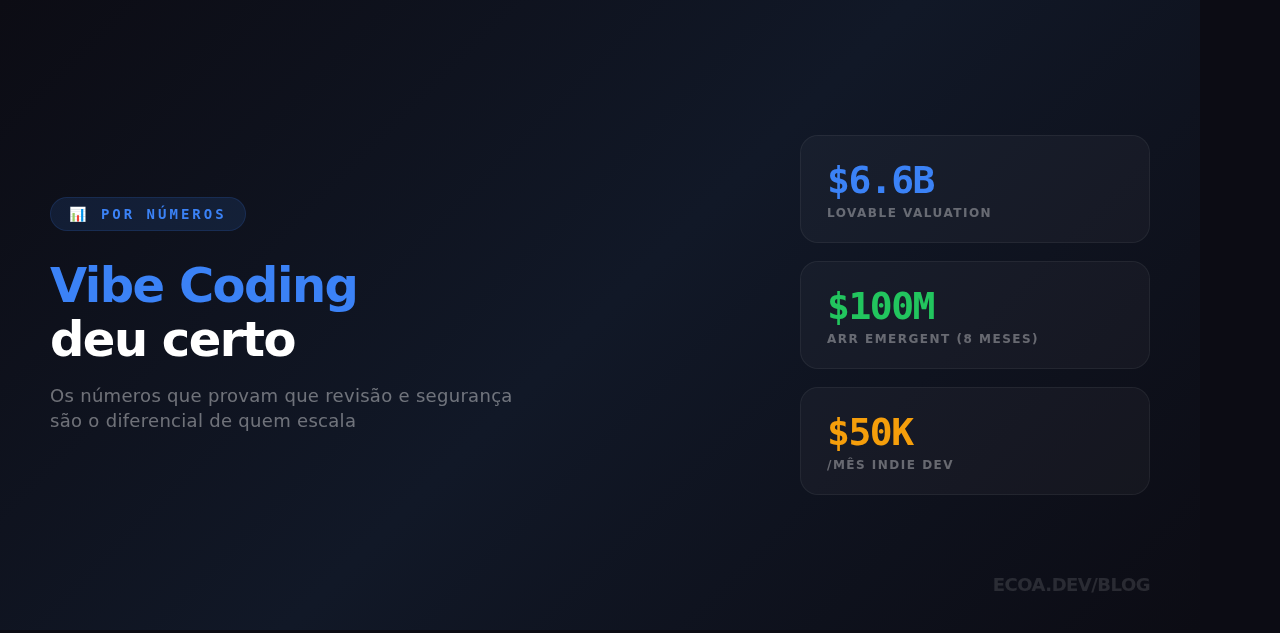
A Lovable (originalmente GPT Engineer) começou como uma ferramenta para qualquer pessoa criar apps com prompts de IA. Hoje, menos de dois anos depois, está avaliada em US$ 6,6 bilhões, com US$ 500 milhões em run rate e se aproximando de 8 milhões de usuários.
O que pouca gente nota é que a Lovable não teria chegado lá se o app dos usuários vivesse vazando dados. A plataforma investiu pesado em segurança e revisão: sandboxes isolados, varredura automática de vulnerabilidades no código gerado e uma camada de revisão entre o prompt e a publicação. Não é coincidência que, enquanto 2.000 apps feitos com IA foram encontrados expostos na web, os apps criados na Lovable têm um guardrail mínimo de segurança antes de ir ao ar.
O CEO da Lovable disse em entrevista recente: "O maior desafio não é gerar código — é garantir que o código gerado não seja um passivo." Essa frase define a diferença entre vibe coding recklessness e vibe coding responsável.
Emergent: US$ 100 milhões em ARR em 8 meses
A startup indiana Emergent Labs atingiu US$ 15 milhões em ARR em apenas 90 dias e mais de US$ 100 milhões em 8 meses. São 1,5 milhão de apps construídos por 1 milhão de usuários em 180 países.
O segredo? Diferente de plataformas que apenas geram código e empurram para o usuário, a Emergent implementou desde o dia um:
- Autenticação por padrão em toda API gerada
- Varredura automática de segurança antes de qualquer publicação
- Template de headers HTTP seguros embutidos no scaffolding dos apps
- Revisão humana nos Tiers pagos antes do deploy em produção
O resultado é uma plataforma onde a maioria dos apps criados já nasce com o mínimo de segurança configurado — algo que a grande maioria das ferramentas de vibe coding ignora. E a métrica de ARR prova que segurança não atrapalha o crescimento: ela viabiliza.
O indie dev que faturou US$ 50 mil/mês em 6 semanas
Em maio de 2026, a Business Insider publicou a história de um desenvolvedor que construiu uma ferramenta de conteúdo para criadores em apenas 14 dias usando IA. Seis semanas depois, o app já faturava US$ 50 mil por mês.
O que ele fez diferente? Na entrevista, ele conta que gastou quase tanto tempo testando quanto construindo. Colocou o protótipo na mão de 20 criadores reais na primeira semana, coletou feedback, rodou varreduras de segurança básicas e só depois começou a divulgar.
Ele resume: "A IA me deu velocidade. O feedback dos usuários me deu direção. A segurança me deu tranquilidade para escalar."
O que separa o sucesso do desastre?
Se a gente compara os casos acima com o desastre da Kipu/Mayumi — que vazou dados de todos os usuários horas após o lançamento porque a API não tinha autenticação — o padrão fica claro:
| App | Usou IA? | Testou segurança? | Resultado |
|---|---|---|---|
| Lovable | Sim | Sim (sandboxes, varredura automática) | US$ 6,6B valuation |
| Emergent | Sim | Sim (auth por padrão, revisão) | US$ 100M ARR |
| Indie dev (BI) | Sim | Sim (testes com usuários reais) | US$ 50K/mês |
| Kipu/Mayumi | Sim | Não | Vazou dados, saiu do ar |
A diferença não é a ferramenta de IA. É o que acontece depois que o código é gerado.
Os três pilares do Vibe Coding responsável
Com base nos casos que deram certo, três práticas se repetem:
1. Varredura de segurança automatizada Antes de publicar qualquer app, rode uma varredura que detecte endpoints expostos, headers ausentes, segredos embutidos no código e configurações inseguras. Isso leva minutos e impede 90% dos desastres comuns.
2. Teste com usuários reais Amigo diz que "ficou ótimo". Usuário real descobre que o botão de cadastro não funciona no celular dele. A diferença entre validação e educação é colocar o app na mão de quem não tem motivo para te poupar.
3. Guardrails de publicação Não publique direto. Tenha um checklist mínimo: autenticação funciona sem front-end? Headers de segurança estão configurados? Cookies têm proteção? Dados sensíveis não estão expostos em arquivos estáticos?
Como o ecoa.dev conecta esses pontos
O ecoa.dev foi construído exatamente para ser esse guardrail entre o código gerado e o app publicado — a ponte que separa os casos de sucesso dos desastres.
O Scan Service (Tiers 0, 1 e 2) automatiza a varredura que os founders da Lovable e Emergent implementaram manualmente: descobre endpoints sensíveis expostos (.env, .git, painéis administrativos), verifica headers de segurança (HSTS, CSP, cookies seguros), confirma SSL/TLS, e testa vulnerabilidades como SSRF e injeção. Tudo em minutos, sem precisar de um especialista em segurança no time.
Para apps brasileiros, o LGPD Analyzer verifica conformidade com a Lei Geral de Proteção de Dados — política de privacidade, aviso de cookies com consentimento real, canal do titular e DPO. Camadas que nenhuma ferramenta de Vibe Coding gera por conta própria.
E quando o scan encontra uma falha — e ele vai encontrar — o ecoa não só aponta o problema: gera um prompt de correção pronto para você colar de volta na sua ferramenta de IA. Você copia, cola no Claude, ChatGPT ou Cursor, e a IA ajusta o código. Exatamente o workflow de "editor humano" que o Anderson Rocha descreveu.
A comunidade de testers reais do ecoa também fornece feedback humano sobre seu app. Porque, como o indie dev de US$ 50K/mês descobriu, testar com pessoas de verdade antes de escalar é o que separa um app que decola de um que vira caso de estudo pelo motivo errado.
Vibe Coding com responsabilidade não é contradição
Vibe Coding não é o problema. Falta de revisão é. Os casos que escalaram bilhões não ignoraram a segurança — eles a colocaram no centro do processo. O mercado de US$ 22 bilhões em AI coding tools exige exatamente isso: ferramentas que geram código rápido combinadas com processos que garantem que esse código não é um risco.
A IA acelera a construção. O review humano garante a qualidade. O ecoa.dev existe para tornar esse review tão simples quanto gerar o código.
Vibe Coding com responsabilidade não é contradição. É maturidade.
Teste seu app em ecoa.dev antes que alguém teste por você.
Sources
- Most People Can't Vibe Code. Here's How We Fix That — Andreessen Horowitz (Justine Moore, Fev 2026)
- Vibe Coding Statistics 2026: Adoption, Productivity, and Security Data — Hostinger (Abr 2026)
- Lovable's $500M Run Rate Makes Vibe Coding Harder to Dismiss — Startup Fortune (Jun 2026)
- Just 8 Months In, India's Vibe-Coding Startup Emergent Claims ARR of Over $100M — TechCrunch (Fev 2026)
- I Built an AI Content Tool for Creators in 14 Days. It Started Making $50,000 a Month After 6 Weeks. — Business Insider (Mai 2026)
- How A.I. Helped One Man (and His Brother) Build a $1.8 Billion Company — NYT (Erin Griffith, Abr 2026)
- The Highs and Lows of Vibe Coding — Snyk (Out 2025)
- What 2,000 Exposed Vibe-Coded Apps Reveal — The Hacker News (Mai 2026)
- Vibe Coding Sem Segurança: O Caso Mayumi — ecoa.dev/blog (Jun 2026)
- Vibe Coding: O Alerta da Unicamp — ecoa.dev/blog (Jun 2026)