
Para quem publica rápido com Lovable, Cursor, Bolt ou v0
O raio-X do seu app,antes que alguém encontre
Um navegador de verdade percorre o seu produto, inclusive a área logada, e roda os testes de segurança. Você recebe a nota, os achados priorizados e o relatório pronto para imprimir.
Teste seu app agora
Grátis para começar. O mapeamento não consome a sua cota do mês.
- templates de pentest
- 10.518
- páginas por análise
- 300
- superfícies de sessão lidas
- 4
- senhas guardadas
- 0
Reconhecemos e testamos os seus backends
O resumo que você recebe, do jeito que ele sai
A varredura devolve uma nota geral, a nota de cada área do seu app e a lista do que corrigir. O que ainda não foi validado aparece nomeado, nunca escondido.
Duas análises. Você escolhe onde começar.
Dá para começar simples e voltar depois para a completa. Nada do que for descoberto se perde.
Análise de domínio
RápidaNão pede titularidade
Avalia a base do seu domínio. Não navega no site.
- DNS e domínio: DNSSEC, CAA, subdomínio órfão e vencimento do registro
- E-mail: SPF, DKIM e DMARC
- TLS/HTTPS: validade e expiração do certificado, redirecionamento e protocolos
- Arquivos públicos: robots.txt (e caminhos privados que ele denuncia), sitemap, /llms.txt, dados estruturados e SEO técnico
- Privacidade e LGPD
- Três perguntas e pronto, sem login e sem teste invasivo
Análise de segurança completa
RecomendadaPede titularidade para os testes invasivos
Não bloqueia: sem validar, a análise roda igual; só o pentest não entra e o BaaS fica em modo leitura.
Tudo da análise de domínio, mais a área logada e os testes ofensivos.
- Mapeia o site inteiro, página por página
- Escolha a parte pública, a privada ou as duas
- Captura de login assistida para alcançar a área autenticada
- Cabeçalhos de segurança em cada página escolhida
- Backend, APIs, pagamento e teste de autorização
- Opcional: pentest e testes de escrita no BaaS
Como funciona
Você responde algumas perguntas. O resto é com a gente.
- 1
Cole o endereço do app
Aponte para o app de verdade, não só a landing. Se o seu produto vive em app.seudominio.com, use esse endereço, porque é lá que estão as APIs com dado de dono.
- 2
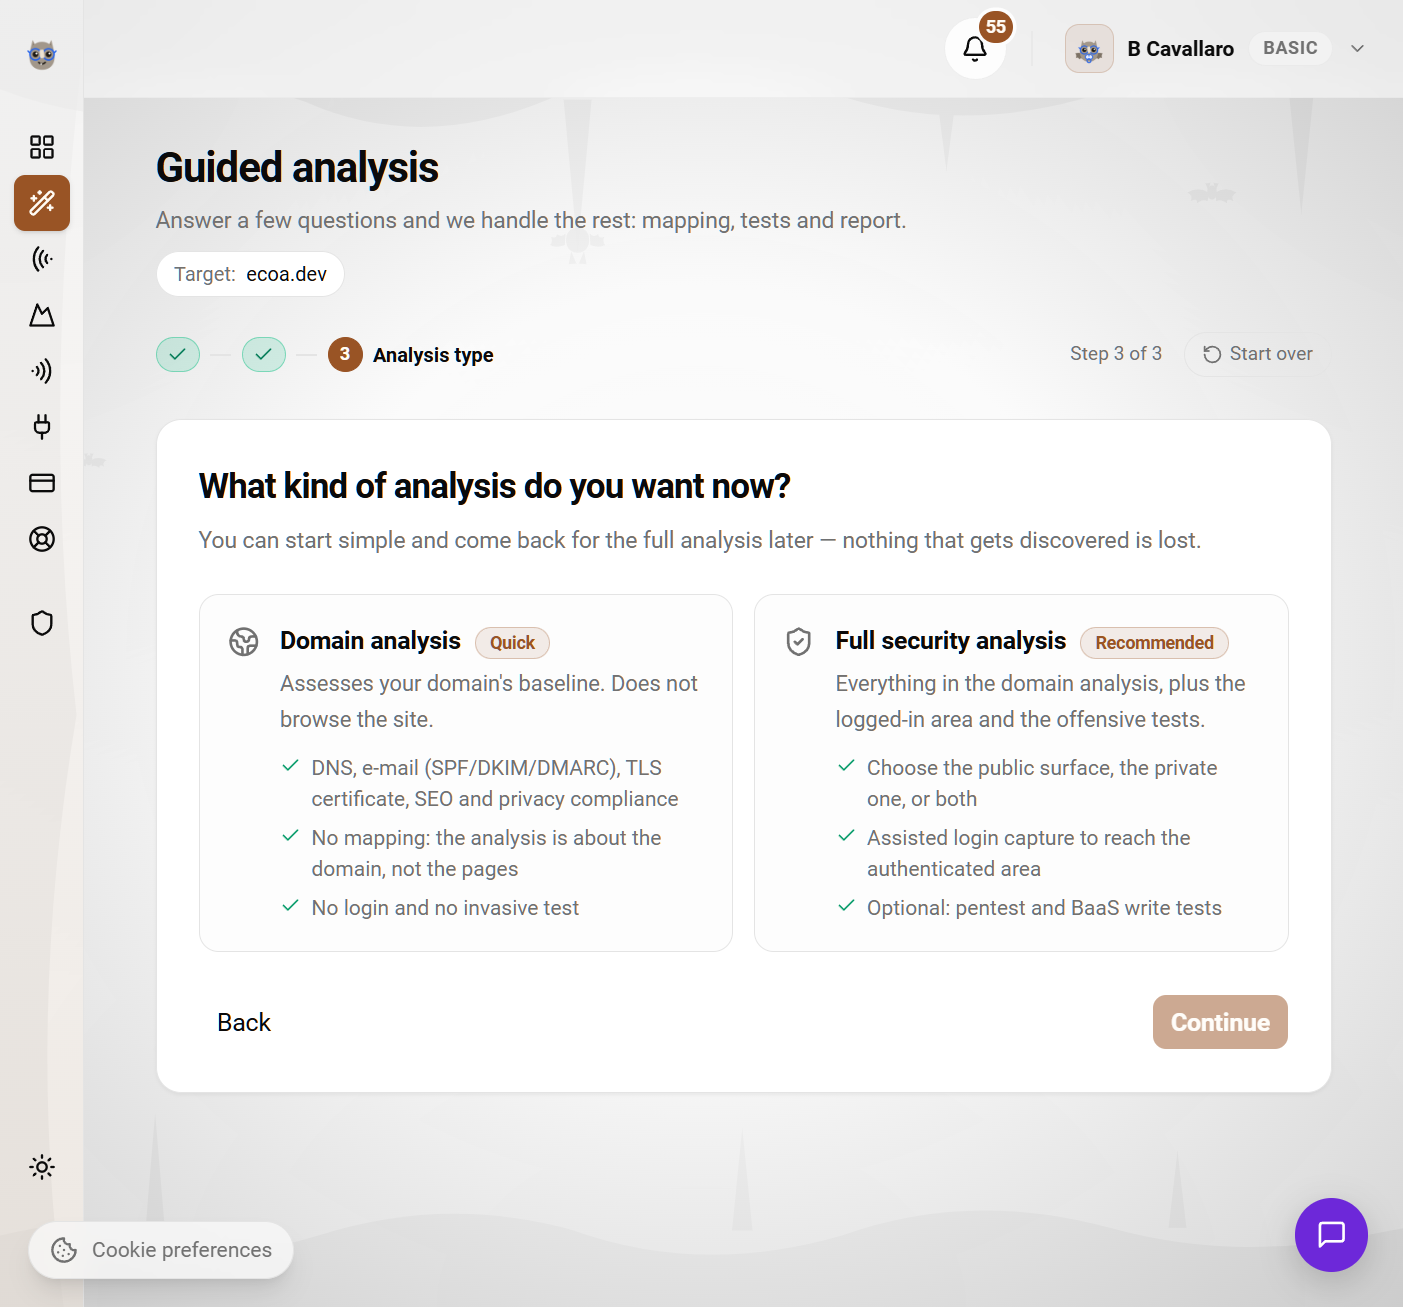
Escolha o tipo de análise
A rápida olha só o domínio e não pede titularidade. A completa mapeia o site, entra na área logada e, se você quiser os testes invasivos, pede a validação do domínio.
- 3
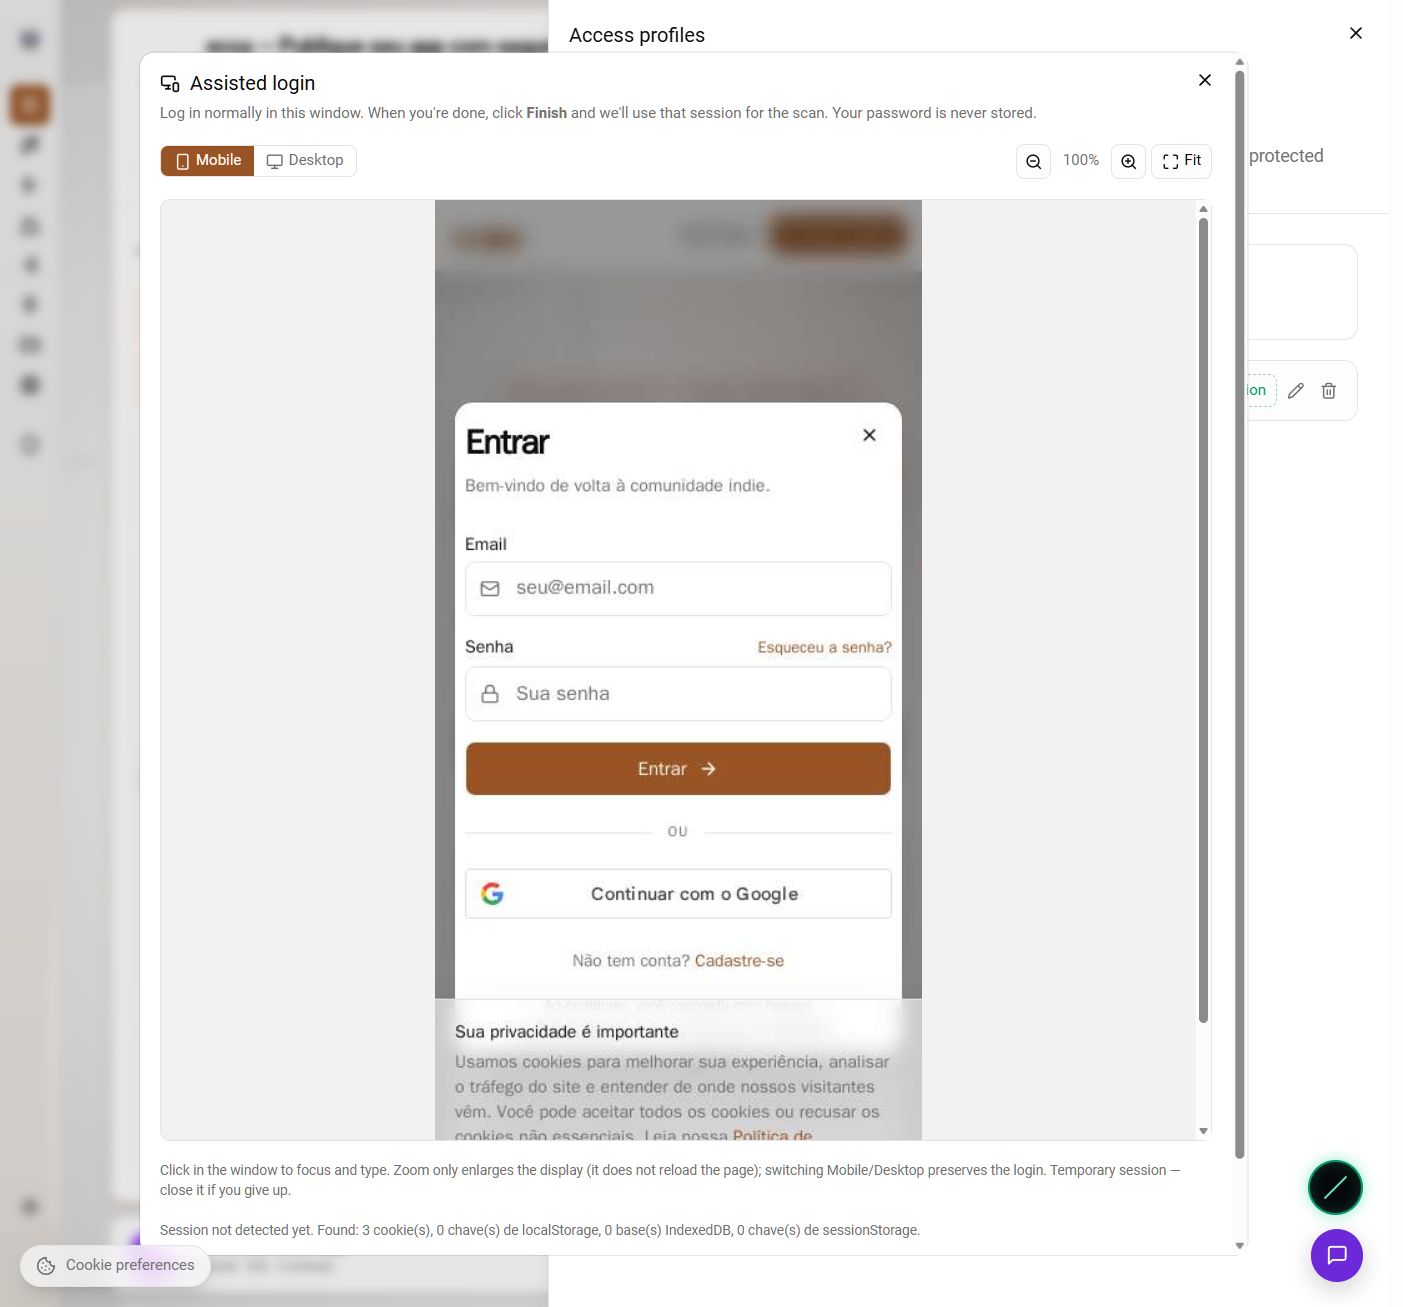
Entre com uma conta de teste
Use uma conta descartável, com dados fictícios, e nunca uma de administrador ou com dados de clientes reais. Você loga uma vez na janela assistida e nós herdamos a sessão.
- 4
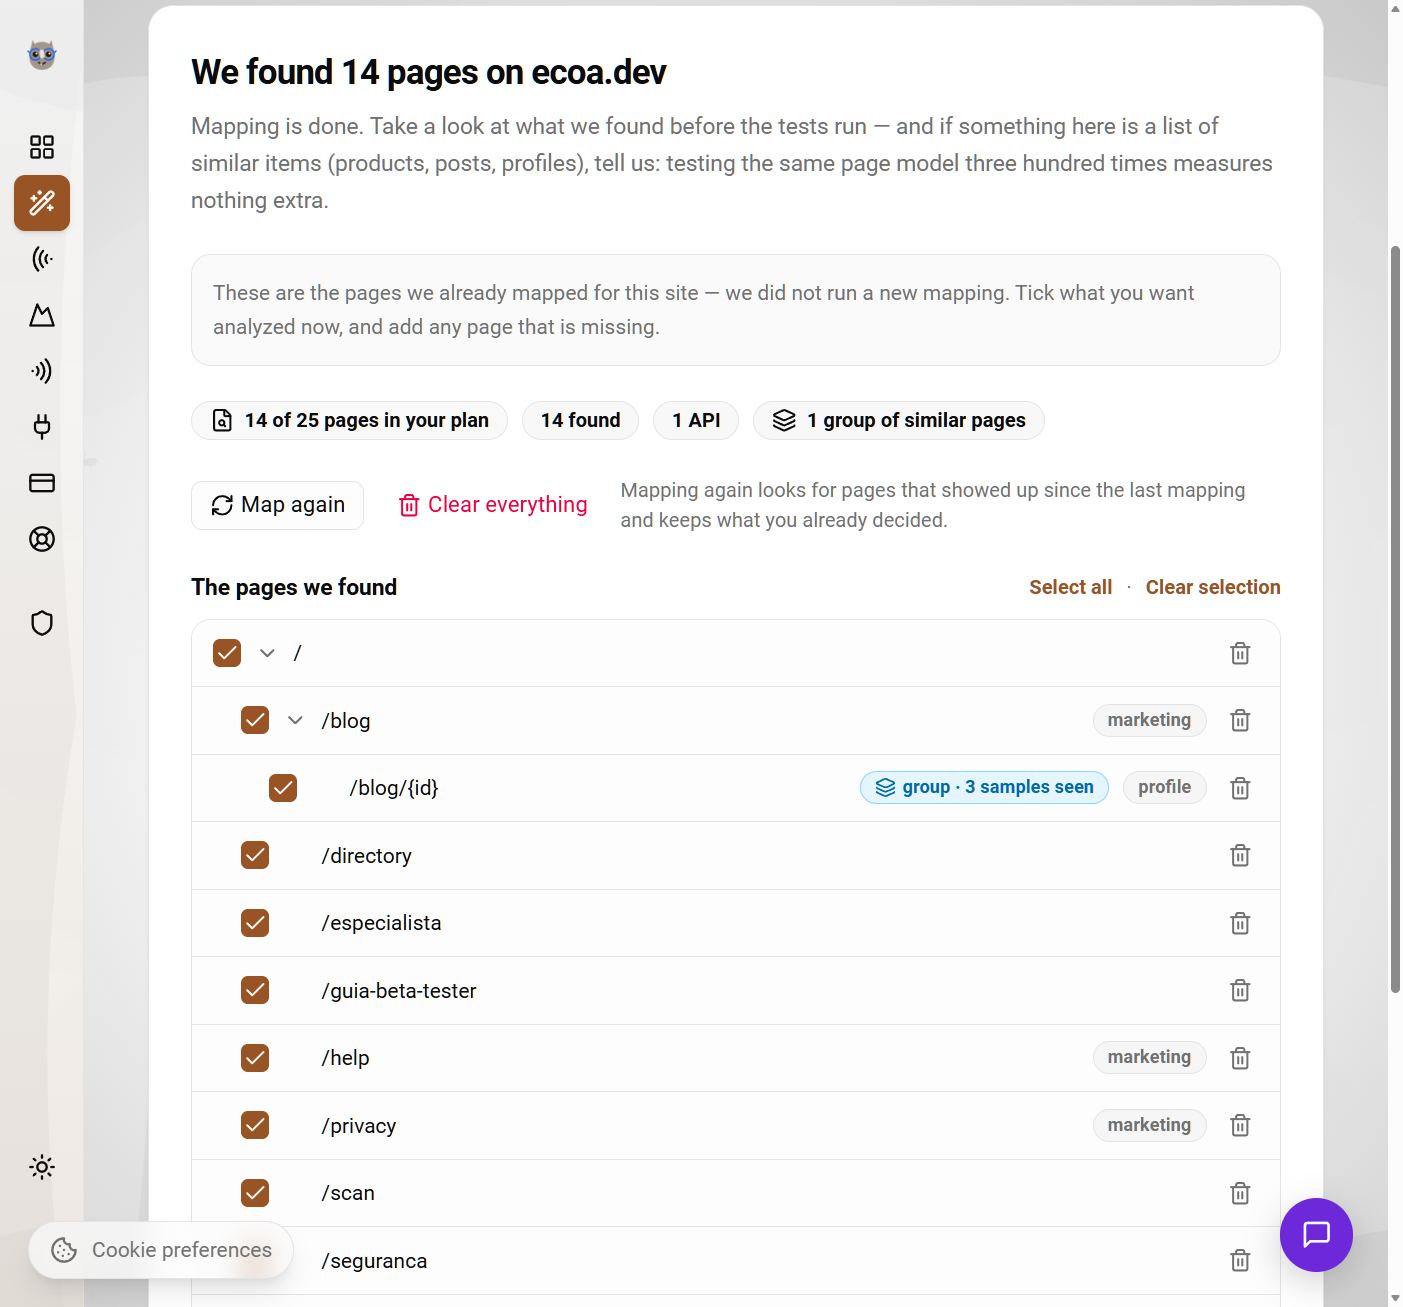
Confira as páginas encontradas
Antes de gastar a execução, você vê o que foi mapeado, agrupa o que é catálogo, tira o que não interessa e adiciona o que faltou.
- 5
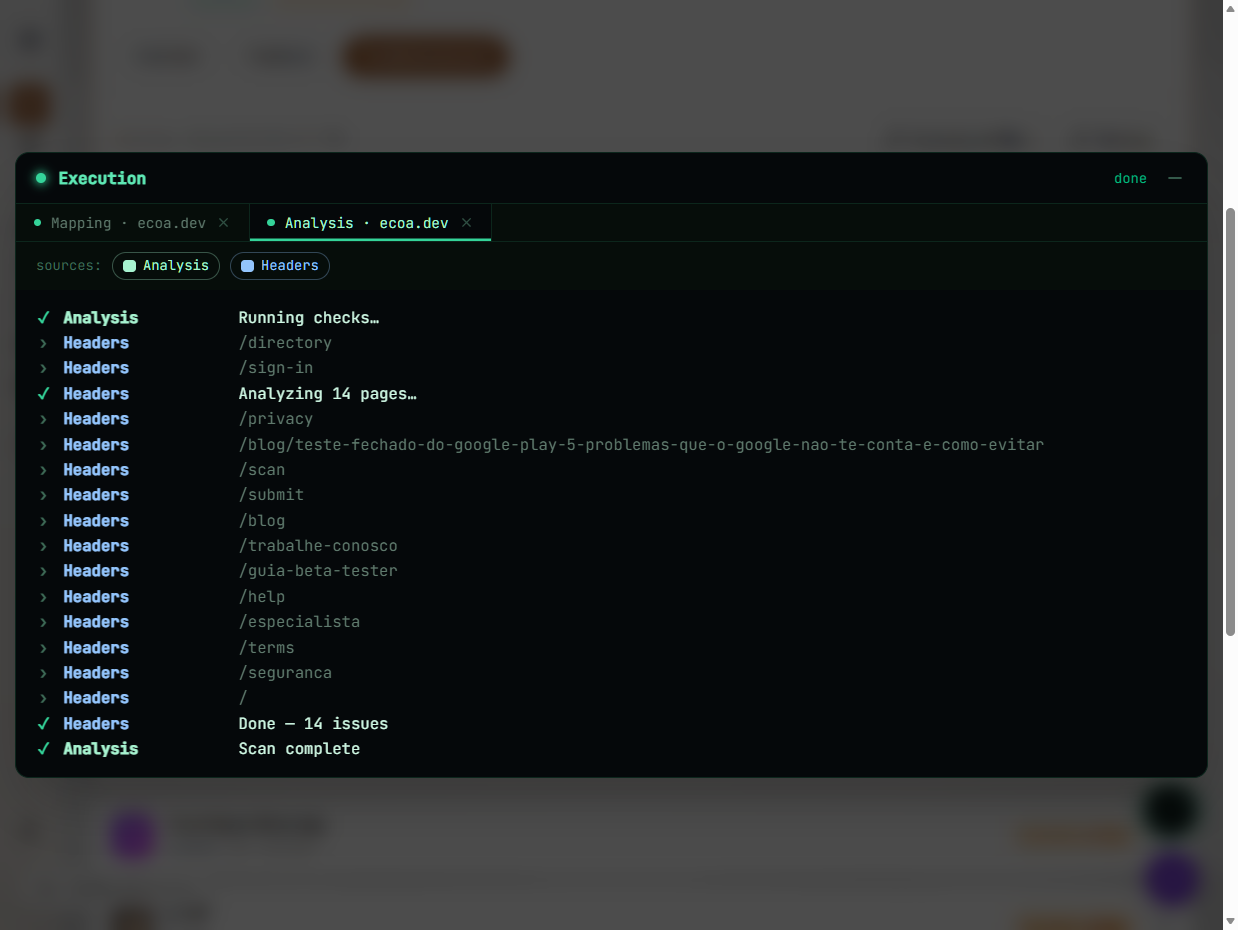
Acompanhe ao vivo
O console mostra cada teste conforme ele roda. Ao final, o inventário está preenchido e o relatório, pronto.
O que a varredura faz
Tudo abaixo é o que o scanner realmente executa hoje. Nem uma linha a mais.
Um navegador de verdade, não um leitor de HTML.
Navegação real, com espera técnica
Abrimos cada página num navegador e só lemos quando ela terminou de carregar de verdade: rede parada, DOM estável, animações concluídas. Nada de adivinhar pela palavra “carregando”.
Duas árvores: a pública e a logada
Mapeamos o que qualquer visitante alcança e, com a sua sessão, o que só existe depois do login. É a diferença entre fotografar a fachada e entrar na casa.
Inventário das suas APIs
Registramos o que o seu app realmente chamou: método, host, template do caminho e sinalizações (autenticada, de escrita, com dado sensível). Se você publica OpenAPI/Swagger, lemos o contrato declarado também.
Catálogo não vira 300 páginas
Quando encontramos muitas páginas com a mesma forma (produtos, posts, perfis), perguntamos se é catálogo e colapsamos numa linha só. Testar o mesmo molde trezentas vezes não mede nada a mais e não come a sua cota.
Semeado por sitemap e robots
Além dos links, partimos do seu sitemap.xml e do robots.txt. E o prefixo de idioma (/pt-BR/…) não colapsa o site inteiro numa rota só.
Entrega em streaming
O mapeamento salva a cada 10 páginas. Se estourar o tempo, você não perde o que já foi descoberto.
É onde estão as APIs, as permissões e as falhas de autorização.
Captura de sessão assistida
Você loga uma vez dentro de um navegador remoto, resolvendo MFA, modal e desafio anti-bot como humano. Guardamos só a sessão, cifrada. A sua senha nunca é armazenada.
Cookies, localStorage, IndexedDB e sessionStorage
A sessão é lida das quatro superfícies, incluindo cookies httpOnly. Funciona com login por modal, duas etapas ou provedor externo.
Perfis de acesso reutilizáveis
Cadastre “Admin”, “Cliente free”, “Cliente pago” uma vez e reaproveite em toda análise, com o status da sessão sempre visível.
Vários logins, uma análise por login
É o único jeito de ver o que a conta de um cliente alcança dentro dos dados de outro. Um login no plano Básico, dois no Pro, três no Premium.
Abriu ou barrou
Navegamos cada página com a sua sessão e registramos o que aconteceu: o status, onde a navegação parou e se veio conteúdo real ou tela de login.
Testes não-destrutivos por padrão. Os invasivos só rodam quando você autoriza.
Cabeçalhos de segurança
Todo planoEm todas as páginas escolhidas: CSP, HSTS, X-Frame-Options e frame-ancestors, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, isolamento cross-origin e exposição de Server/X-Powered-By.
Segredo de servidor no cliente
Todo planoProcuramos chave de serviço, chave de administrador, token de storage e chave de pagamento vazados no bundle. Guardamos a evidência mascarada: a origem, nunca o valor.
Configuração exposta do BaaS
Modo leituraRLS desligada, catálogo público, bucket aberto, Firestore e Realtime Database abertos, coleção pública, introspecção de GraphQL ligada.
Arquivos de configuração publicados por engano
Todo planoSondamos /.env, appsettings.json, config.json e afins, com três guardas contra falso positivo para não chamar de vazamento a página de erro do seu framework.
Autorização por objeto (BOLA)
Pro ou superiorDuas contas, o mesmo identificador: um usuário alcança o dado do outro? É a prova definitiva de vazamento entre clientes, e exige dois logins.
Segurança de pagamento
ConsentimentoChave secreta vazada, sandbox rodando em produção, valor definido pelo cliente, confirmação no navegador e falta de idempotência. Nunca completamos uma compra nem tocamos em cartão real.
Teste de invasão
TitularidadeVarredura com o corpus do nuclei: 10.518 templates, mais cerca de 249 específicos de aplicação web. Roda só com a titularidade validada e o seu aceite explícito.
Domínio, e-mail e privacidade
Todo planoDNS (DNSSEC, CAA, subdomínio órfão) e vencimento do domínio, SPF/DKIM/DMARC, validade do certificado TLS e redirecionamento HTTPS, SEO técnico, busca por IA e conformidade com a LGPD.
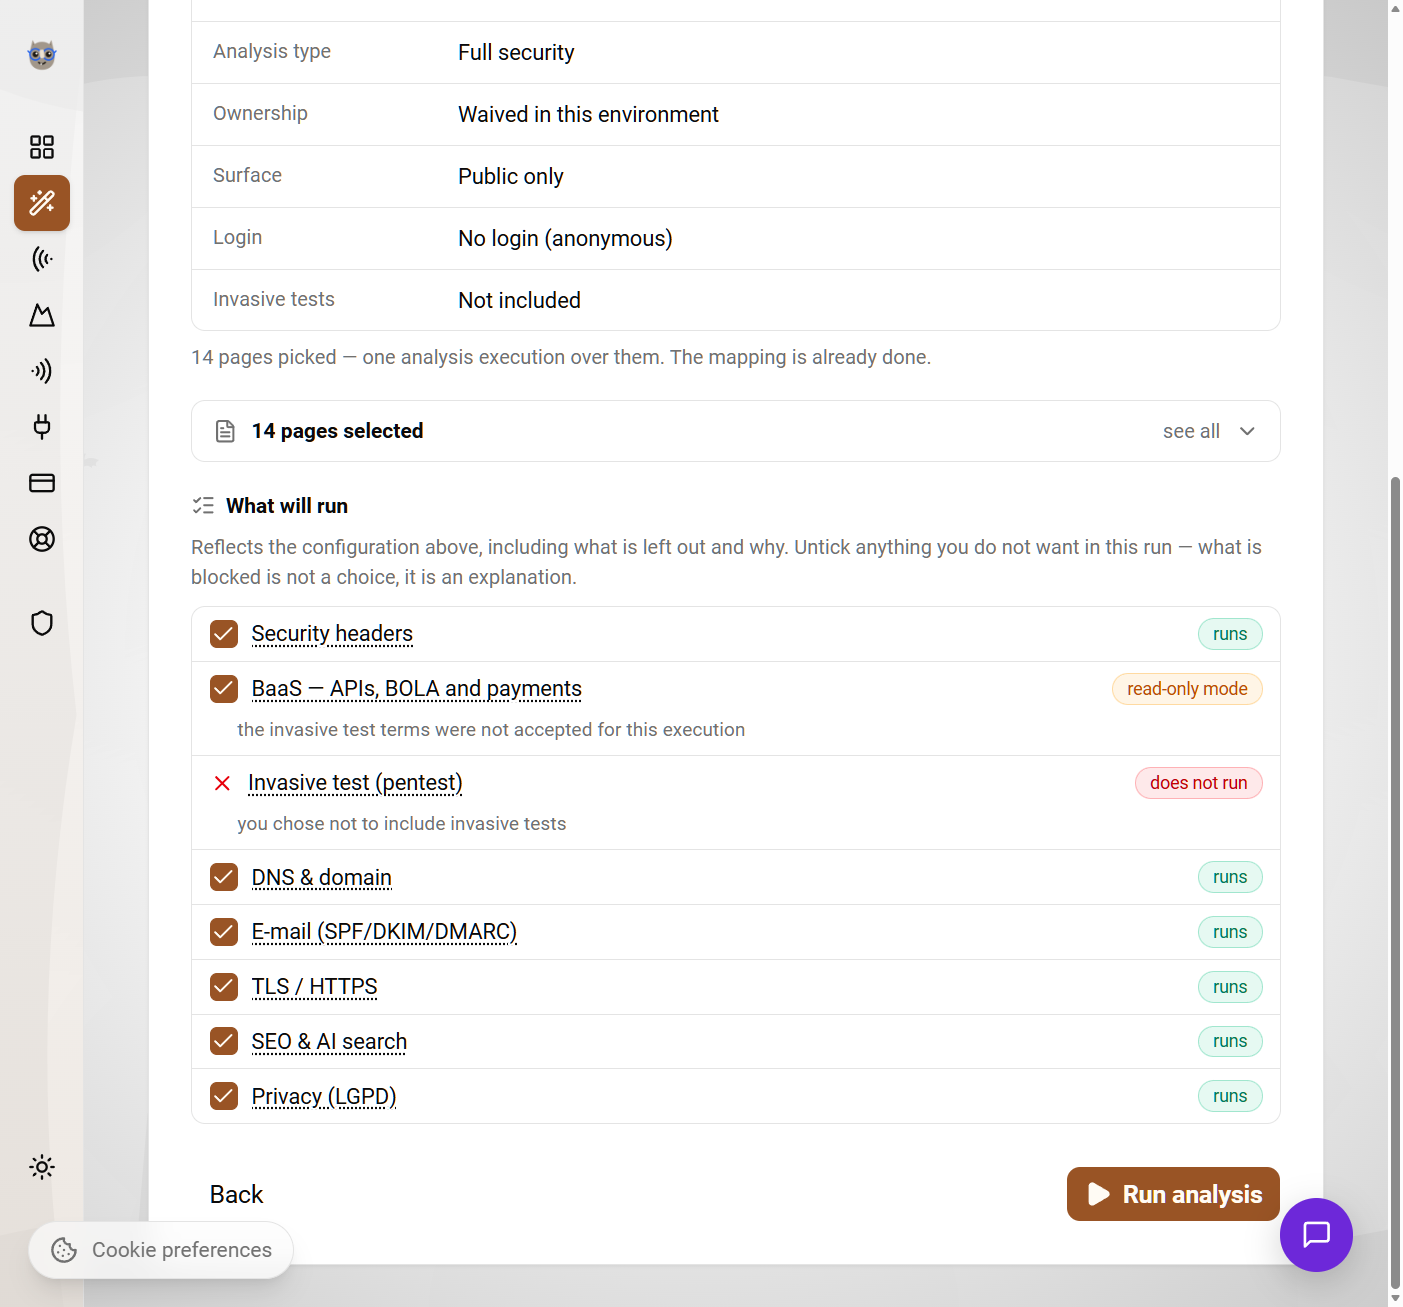
Não é uma lista de alertas: é o que fazer, em que ordem.
Relatório técnico em PDF
Capa, veredito de risco, sumário executivo, nota de prontidão, distribuição por severidade, nota por página e cada achado numerado com evidência, como corrigir e referência OWASP/CWE. Pronto para imprimir ou mandar para o cliente.
Inventário navegável
A árvore do seu site com nota por página e cobertura por scanner, mais as abas de APIs, BaaS, domínio, pagamentos, resultados e execuções.
Administrador de páginas
Adicione páginas à mão, dispare um mapeamento a partir de uma página específica, marque o que não é relevante, exclua o que não interessa e rotule cada página (Login, Pagamento, Formulário com dados pessoais, Admin, Protegida).
Nota de prontidão de 0 a 100
Uma nota por página e uma do app inteiro, com os problemas ordenados por risco. O que corrigir primeiro fica no topo.
Correção pela sua IA
Conecte o ecoa ao Cursor, ao Claude ou a outro assistente pelo nosso servidor MCP: ele lê os achados e recebe o guia de correção junto, com as travas que impedem um “conserto” que quebra o seu app.
Dizemos o que NÃO conseguimos testar
E por quê. Varredura parcial nunca vira “seu site está limpo”. Server Action detectada, por exemplo, é reportada como não testada, jamais como aprovada.
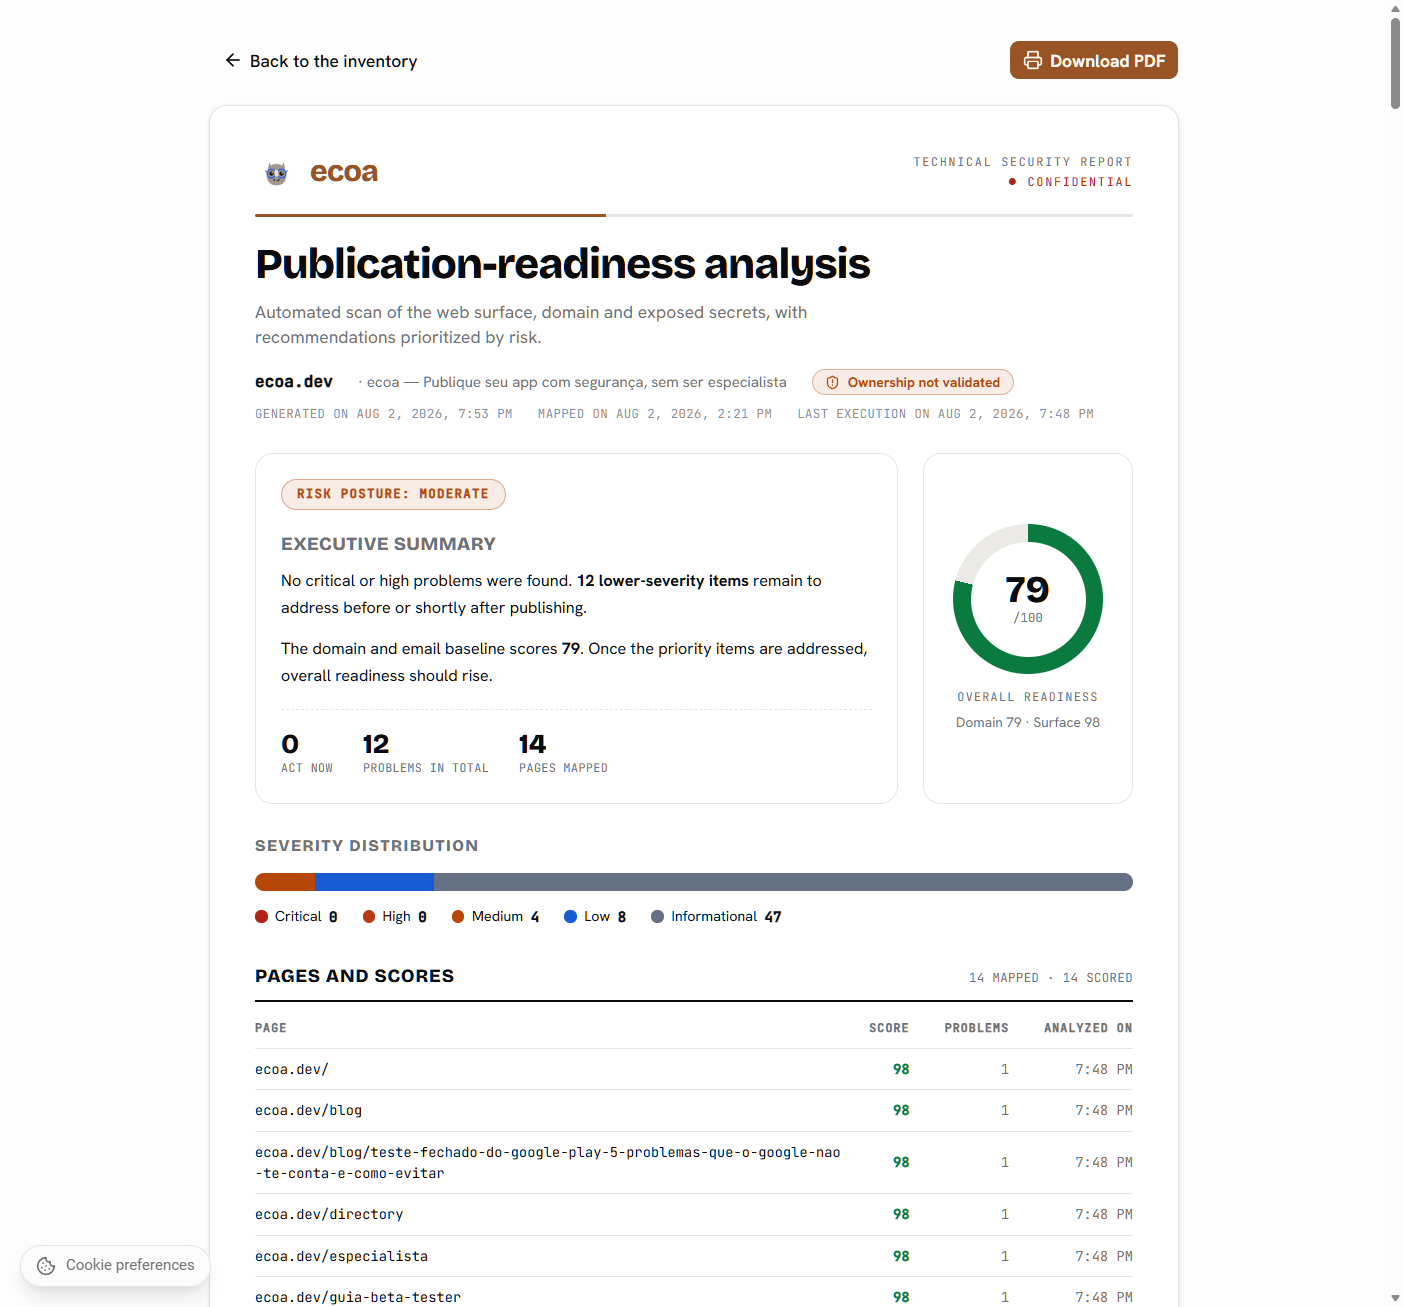
Sem caixa-preta.
Antes: você vê o que vai rodar
A tela de revisão lista cada teste da fila, o que ficou de fora e por quê. O que está bloqueado não é uma escolha, é uma explicação.
Durante: console ao vivo
Linha a linha, com o endereço de cada página conforme ela é analisada. Pode deixar rodando e ir tomar um café.
Depois: histórico auditável
Toda execução guarda o que foi pedido, o que rodou, quanto demorou e quantos achados saíram. Dá para comparar com a execução anterior.
Até onde vai cada nível
A varredura desta página roda agora, sem cadastro. Criar conta é grátis e abre a análise técnica dentro do seu app. Os planos pagos aumentam o quanto cada análise cobre.
Varredura grátis
nesta páginaSem cadastro e sem cartão
Olha o seu domínio de fora. Não navega no site nem entra na área logada.
- Cabeçalhos de segurança da home (CSP, HSTS, Permissions-Policy)
- Certificado TLS: validade, expiração e redirecionamento para HTTPS
- DNS e domínio: DNSSEC, CAA, subdomínio órfão e vencimento do registro
- E-mail do domínio: SPF, DKIM e DMARC
- Arquivos públicos e busca por IA: robots.txt, sitemap, /llms.txt e SEO técnico
- Nota de 0 a 100 e um problema de cada frente na tela
Com a conta criada
grátisCadastro, sem cartão
É a análise técnica, dentro de Meus apps. Ela entra no site: mapeia as páginas, faz login e testa o backend.
- Tudo da varredura grátis, e o relatório completo dela, com a evidência de cada achado
- 10 análises por mês
- Mapeia até 5 páginas do site
- 1 login por análise, para alcançar a área autenticada
- Até 25 endpoints de API testados
- Backend e BaaS (Supabase, Firebase e outros), pagamento e LGPD
- Pentest com o corpus de severidade crítica e alta
- Sem passe ativo de DAST, sem comparação entre dois logins e sem o passo a passo de correção
Planos pagos
Pro e PremiumA mesma análise, com muito mais alcance
Nenhum teste novo é ligado aqui. O que cresce é o quanto cada análise cobre, e o achado passa a vir com o conserto.
- Tudo do gratuito, sem os três limites acima
- 60 a 200 análises por mês
- 50 a 300 páginas mapeadas por análise
- 250 a 1500 endpoints de API testados
- 2 a 3 logins por análise, com a comparação entre contas (o que a conta A alcança na B)
- Passe ativo de DAST nas APIs encontradas
- Pentest com o corpus até severidade média (Pro) e baixa (Premium)
- Passo a passo de correção em cada achado, pronto para colar na sua IA
Nenhum plano desliga um teste: o que muda é o quanto cada um cobre, e quando o limite corta, o relatório diz "coberto até o limite do seu plano". Validar a titularidade do domínio libera o pentest e tira o BaaS do modo leitura, e isso vale igual em todos os níveis.
O que cada plano libera
As marcações da seção acima, traduzidas: páginas, logins e quais testes entram.
Básico
Para checar um projeto do começo ao fim sem pagar nada.
Grátis
Feedback da comunidade
- Até 1 aplicativo ativo
- Até 3 objetivos por aplicativo
- Feedback da comunidade
Testes de segurança
- 10 análises por mês (o mapeamento do site é livre)
- 1 análise automática por semana, por app
- Até 5 páginas por análise
- Até 25 APIs no inventário
- 1 login por análise
- Todos os testes: domínio, e-mail, TLS, SEO, LGPD, cabeçalhos, segredos no cliente, BaaS, pagamento e autorização por objeto
- Teste de invasão: templates de severidade crítica e alta
- Passe DAST: fuzzing de XSS, SQLi, SSTI e redirect aberto
- Comparação entre dois logins: quem acessa o dado de quem
- Correção guiada dos achados, com guia e servidor MCP
Pro
Para quem mantém vários apps e reanalisa a cada deploy.
De R$ 82,90
R$ 57,90/ mês
Faturamento anual de R$ 694,80
7 dias grátis
Sem cobrança hoje. A primeira fatura só chega em 7 dias, e você pode cancelar antes.
Feedback da comunidade
- Até 5 aplicativos ativos
- Até 7 objetivos por aplicativo
- Feedback prioritário da comunidade
- Destaque no diretório
Testes de segurança
- 60 análises por mês (o mapeamento do site é livre)
- 3 análises automáticas por semana, por app
- Até 50 páginas por análise
- Até 250 APIs no inventário
- 2 logins por análise
- Todos os testes: domínio, e-mail, TLS, SEO, LGPD, cabeçalhos, segredos no cliente, BaaS, pagamento e autorização por objeto
- Teste de invasão: templates críticos, altos e médios
- Passe DAST: fuzzing de XSS, SQLi, SSTI e redirect aberto
- Comparação entre dois logins: quem acessa o dado de quem
- Correção guiada dos achados, com guia e servidor MCP
Premium
Para quem entrega app de cliente: teste de invasão com o corpus completo.
De R$ 248,90
R$ 173,90/ mês
Faturamento anual de R$ 2086,80
7 dias grátis
Sem cobrança hoje. A primeira fatura só chega em 7 dias, e você pode cancelar antes.
Feedback da comunidade
- Até 10 aplicativos ativos
- Até 15 objetivos por aplicativo
- Feedbacks ultra detalhados
- Destaque máximo na Home
- Suporte dedicado via Discord
Testes de segurança
- 200 análises por mês (o mapeamento do site é livre)
- 7 análises automáticas por semana, por app
- Até 300 páginas por análise
- Até 1500 APIs no inventário
- 3 logins por análise
- Todos os testes: domínio, e-mail, TLS, SEO, LGPD, cabeçalhos, segredos no cliente, BaaS, pagamento e autorização por objeto
- Teste de invasão: corpus completo, do crítico ao baixo
- Passe DAST: fuzzing de XSS, SQLi, SSTI e redirect aberto
- Comparação entre dois logins: quem acessa o dado de quem
- Correção guiada dos achados, com guia e servidor MCP
O mapeamento é grátis em qualquer plano. O que consome cota é cada execução de teste.
Perguntas frequentes
A análise rápida pede titularidade do domínio?+
Não. A análise de domínio nem chega a perguntar: são três perguntas e ela roda. A titularidade só aparece na análise de segurança completa, e mesmo lá não bloqueia: sem validar, tudo roda igual, só o pentest não entra e os testes de BaaS ficam em modo leitura.
Como vocês validam a titularidade?+
De dois jeitos, e você escolhe: publicando um arquivo em /.well-known/ecoa-validation.txt ou criando um registro TXT no seu DNS. Leva um minuto e é grátis em qualquer plano. Ela existe para garantir que ninguém use o ecoa para escanear o app dos outros.
Vocês guardam a minha senha?+
Nunca. Na captura assistida você digita a senha dentro de um navegador remoto e nós lemos apenas a sessão que sobra depois do login (cookies, localStorage, IndexedDB e sessionStorage), que é guardada cifrada. A senha não passa pelo nosso banco.
O scan pode quebrar o meu app ou apagar dados?+
Os testes padrão são não-destrutivos: leem, não escrevem. Qualquer coisa que escreva (testes de escrita no BaaS, replay de pagamento, pentest) só roda depois de você marcar o aceite naquela execução, e nunca completamos uma compra nem tocamos em cartão real. Ainda assim, a recomendação é rodar contra um ambiente de testes quando ele existir.
Quantas páginas vocês analisam?+
5 no plano Básico, 50 no Pro e 300 no Premium. Páginas do mesmo molde (produtos, posts, perfis) contam como uma só, então um catálogo grande não come a sua cota. O mapeamento em si é gratuito. O que conta é cada execução de teste.
Preciso de dois logins para quê?+
Para o teste de autorização por objeto. Com duas contas nós pedimos, logados como A, os dados que pertencem a B. É a prova definitiva de que um cliente alcança o dado de outro. Com um login só, esse teste não roda.
Serve para app feito com IA?+
É exatamente o caso. Quem publica com Lovable, Cursor, Bolt ou v0 costuma subir com RLS desligada, chave de serviço no bundle e endpoint sem checagem de dono, que é o que este scanner procura primeiro.
E se o achado estiver errado?+
Conte para a gente. Cada contestação vira calibração do scanner: dizemos com todas as letras o que não conseguimos testar, e um falso positivo reportado melhora o próximo relatório.
Vamos ver o que tem embaixo do capô?
Cole o endereço do seu app e comece agora. O mapeamento é grátis e não consome a sua cota do mês.
Analisar meu app