
Para quien publica rápido con Lovable, Cursor, Bolt o v0
La radiografía de tu app,antes de que alguien la encuentre
Un navegador de verdad recorre tu producto, incluida el área autenticada, y ejecuta las pruebas de seguridad. Recibes la nota, los hallazgos priorizados y el informe listo para imprimir.
Prueba tu app ahora
Gratis para empezar. El mapeo no consume tu cuota del mes.
- plantillas de pentest
- 10.518
- páginas por análisis
- 300
- superficies de sesión leídas
- 4
- contraseñas guardadas
- 0
Reconocemos y probamos tus backends
El resumen que recibes, tal como sale
El escaneo devuelve una nota general, la nota de cada área de tu app y la lista de lo que hay que corregir. Lo que aún no fue validado aparece nombrado, nunca escondido.
Dos análisis. Tú eliges por dónde empezar.
Puedes empezar simple y volver después al completo. Nada de lo que se descubra se pierde.
Análisis de dominio
RápidoNo pide titularidad
Evalúa la base de tu dominio. No navega por el sitio.
- DNS y dominio: DNSSEC, CAA, subdominio huérfano y caducidad del registro
- Correo: SPF, DKIM y DMARC
- TLS/HTTPS: validez y caducidad del certificado, redirección y protocolos
- Archivos públicos: robots.txt (y las rutas privadas que delata), sitemap, /llms.txt, datos estructurados y SEO técnico
- Privacidad y LGPD
- Tres preguntas y listo, sin inicio de sesión y sin pruebas invasivas
Análisis de seguridad completo
RecomendadoPide titularidad para las pruebas invasivas
No bloquea: sin validar, el análisis se ejecuta igual; solo el pentest no entra y el BaaS queda en modo lectura.
Todo el análisis de dominio, más el área autenticada y las pruebas ofensivas.
- Mapea el sitio entero, página por página
- Elige la parte pública, la privada o ambas
- Captura de sesión asistida para alcanzar el área autenticada
- Cabeceras de seguridad en cada página elegida
- Backend, APIs, pago y prueba de autorización
- Opcional: pentest y pruebas de escritura del BaaS
Cómo funciona
Respondes algunas preguntas. Del resto nos encargamos nosotros.
- 1
Pega la dirección de la app
Apunta a la app de verdad, no solo a la landing. Si tu producto vive en app.tudominio.com, usa esa dirección, porque ahí es donde están las APIs con datos de dueño.
- 2
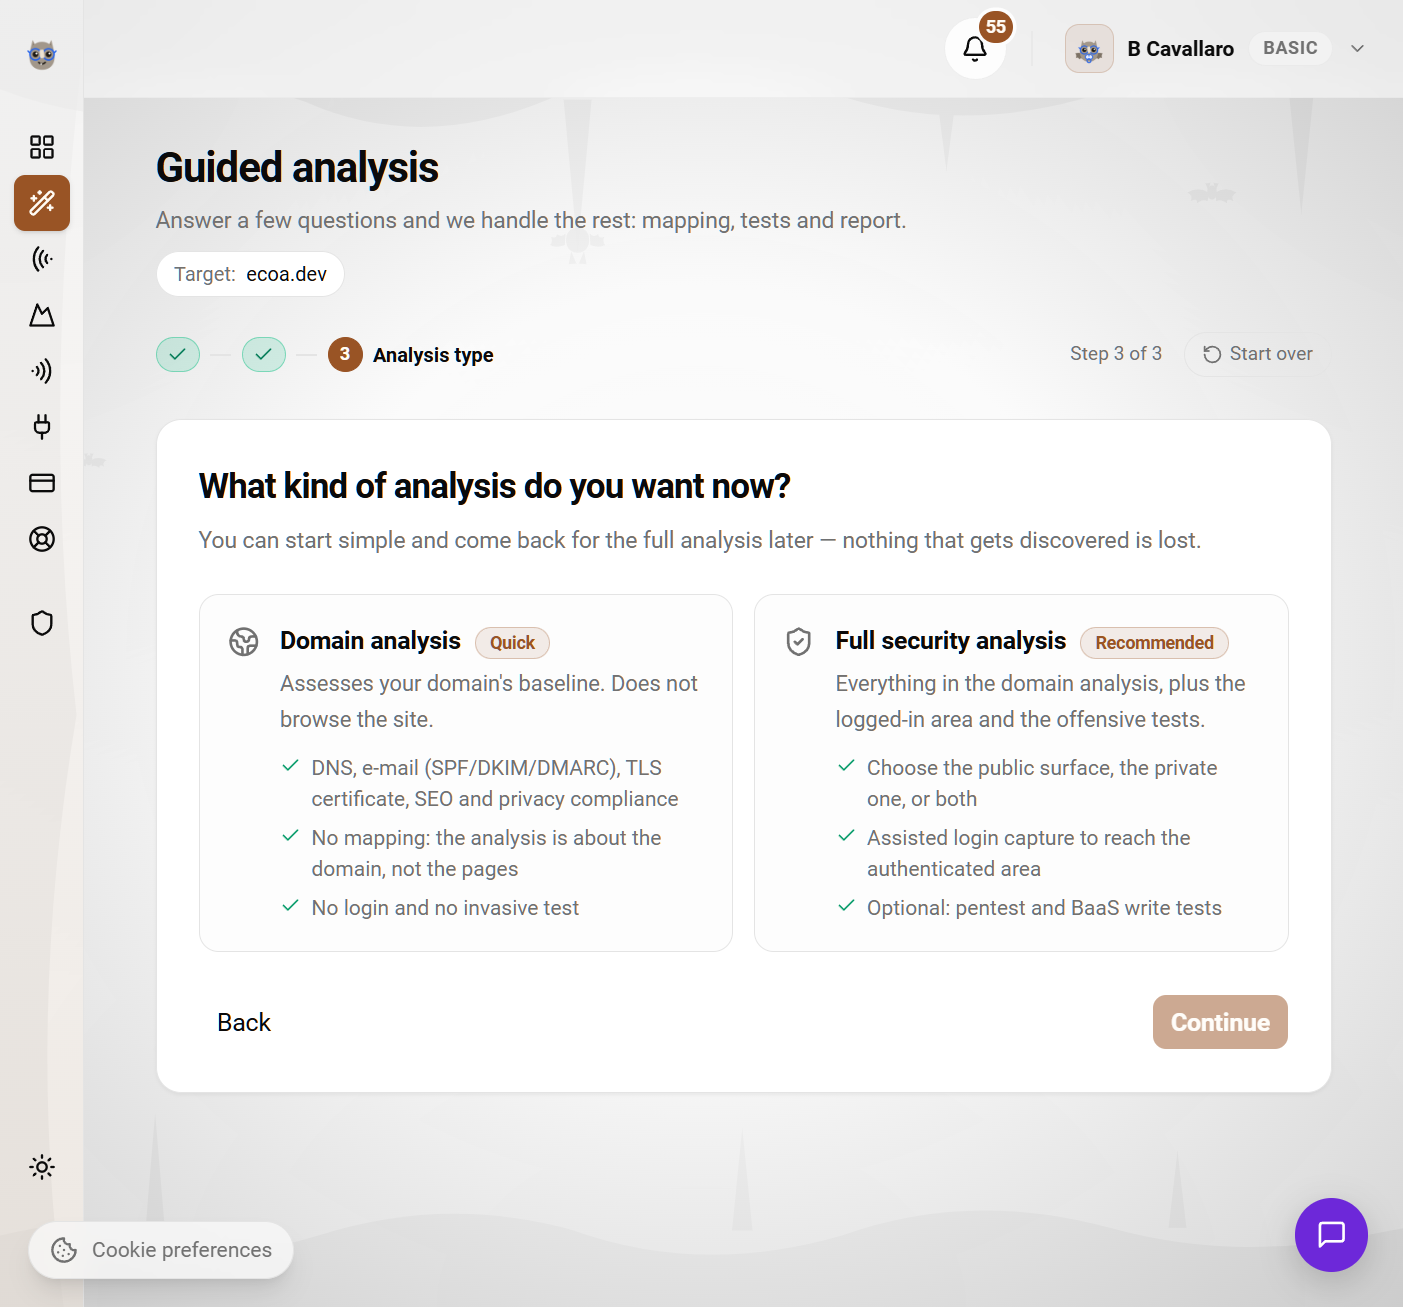
Elige el tipo de análisis
El rápido mira solo el dominio y no pide titularidad. El completo mapea el sitio, entra en el área autenticada y, si quieres las pruebas invasivas, pide la validación del dominio.
- 3
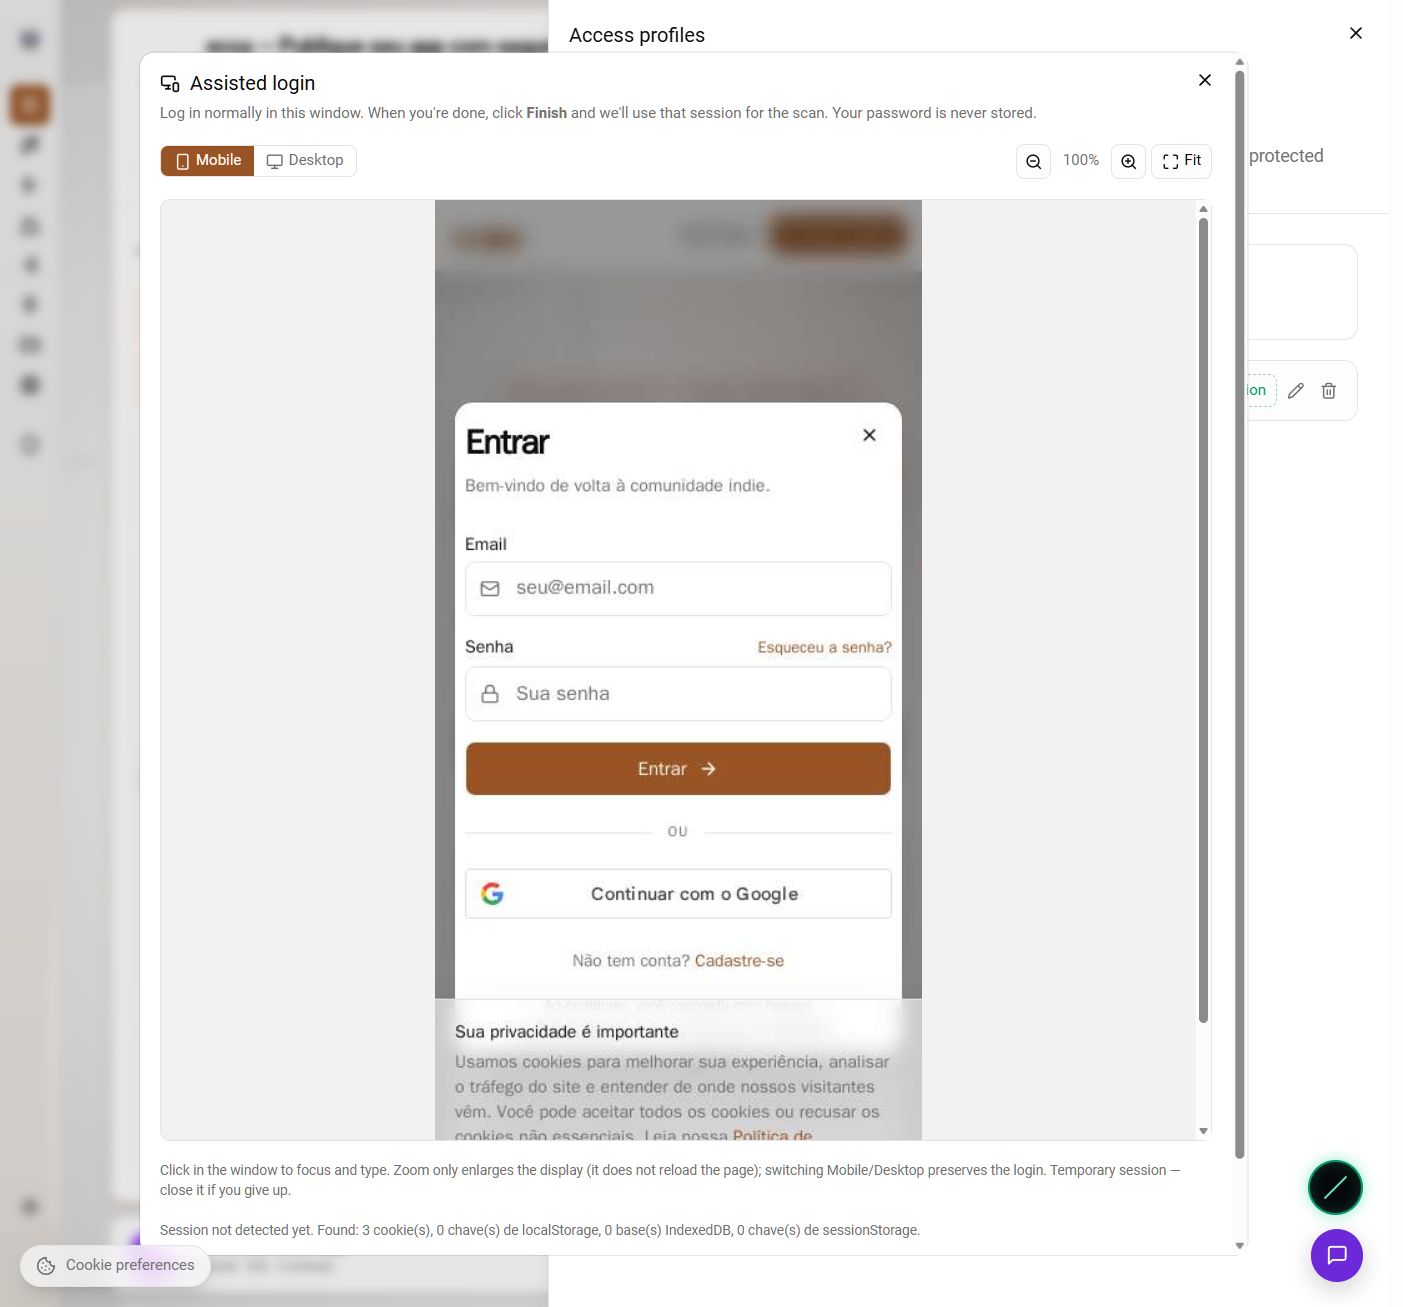
Entra con una cuenta de prueba
Usa una cuenta descartable, con datos ficticios, y nunca una de administrador o con datos de clientes reales. Inicias sesión una vez en la ventana asistida y nosotros heredamos la sesión.
- 4
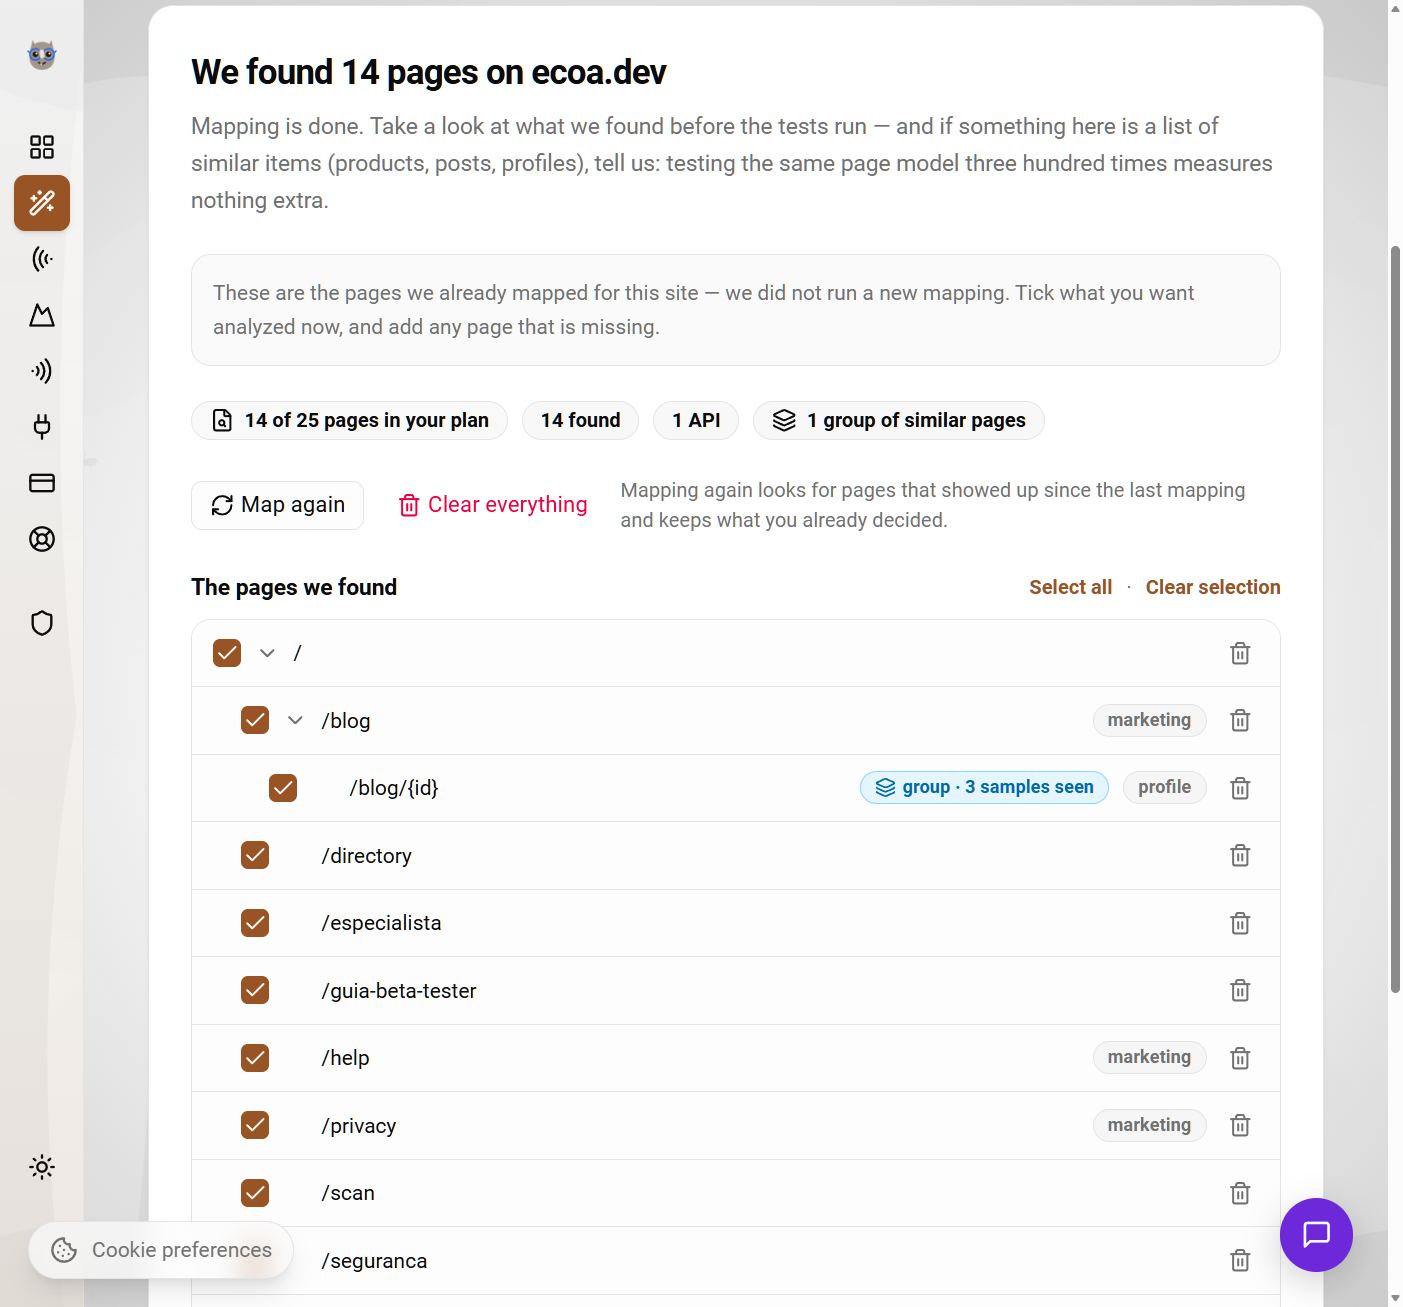
Revisa las páginas encontradas
Antes de gastar la ejecución, ves lo que se mapeó, agrupas lo que es catálogo, quitas lo que no interesa y agregas lo que faltó.
- 5
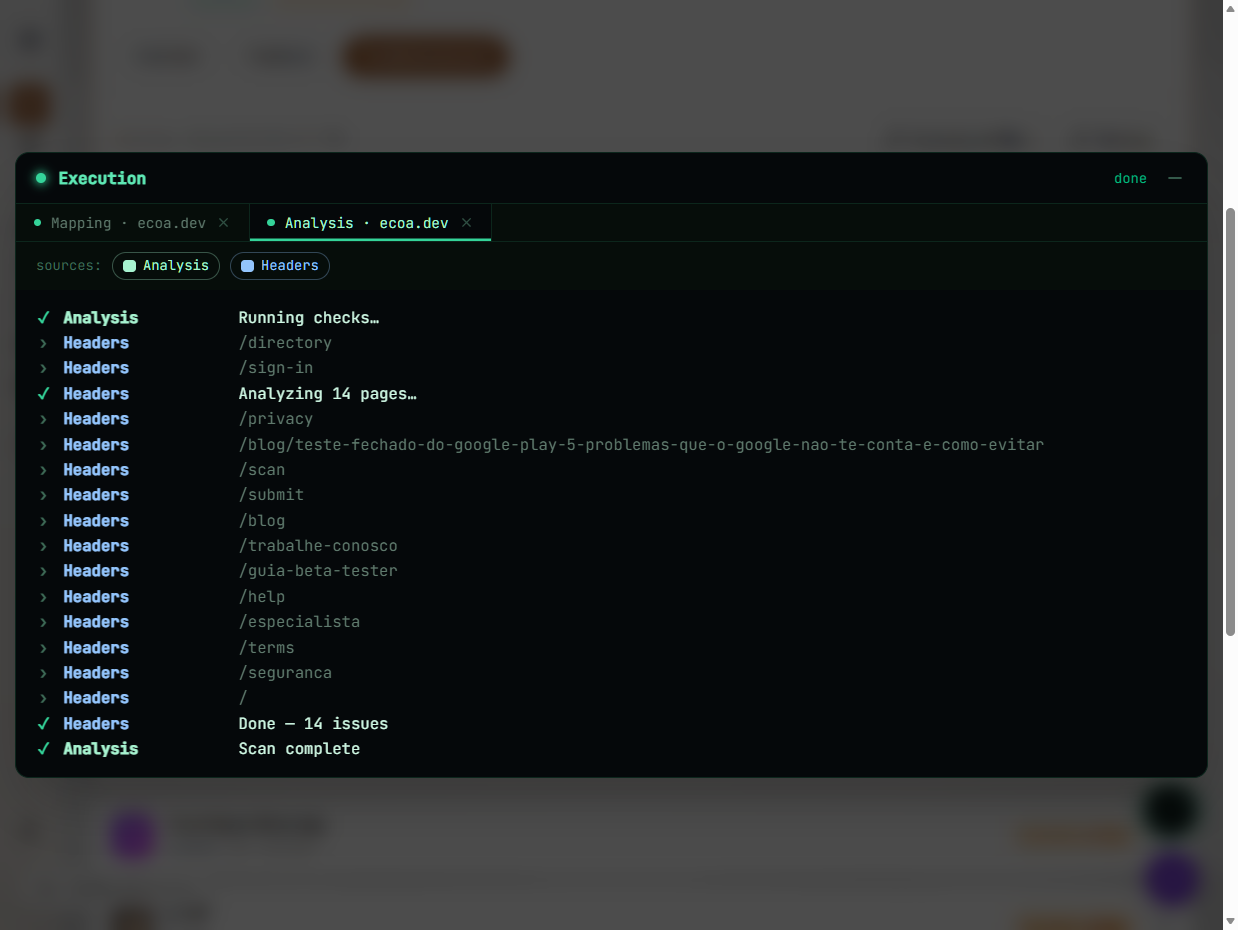
Sigue todo en vivo
La consola muestra cada prueba a medida que se ejecuta. Al final, el inventario está lleno y el informe, listo.
Qué hace el escaneo
Todo lo de abajo es lo que el scanner realmente ejecuta hoy. Ni una línea más.
Un navegador de verdad, no un lector de HTML.
Navegación real, con espera técnica
Abrimos cada página en un navegador y solo la leemos cuando terminó de cargar de verdad: red detenida, DOM estable, animaciones concluidas. Nada de adivinar por la palabra “cargando”.
Dos árboles: el público y el autenticado
Mapeamos lo que cualquier visitante alcanza y, con tu sesión, lo que solo existe después de iniciar sesión. Es la diferencia entre fotografiar la fachada y entrar en la casa.
Inventario de tus APIs
Registramos lo que tu app realmente llamó: método, host, plantilla de la ruta y señalizaciones (autenticada, de escritura, con dato sensible). Si publicas OpenAPI/Swagger, leemos también el contrato declarado.
Un catálogo no se vuelve 300 páginas
Cuando encontramos muchas páginas con la misma forma (productos, artículos, perfiles), preguntamos si es un catálogo y las colapsamos en una sola línea. Probar el mismo molde trescientas veces no mide nada más y no se come tu cuota.
Sembrado por sitemap y robots
Además de los enlaces, partimos de tu sitemap.xml y de tu robots.txt. Y el prefijo de idioma (/pt-BR/…) no colapsa el sitio entero en una sola ruta.
Entrega en streaming
El mapeo guarda cada 10 páginas. Si se agota el tiempo, no pierdes lo que ya se descubrió.
Es donde están las APIs, los permisos y las fallas de autorización.
Captura de sesión asistida
Inicias sesión una vez dentro de un navegador remoto, resolviendo MFA, modal y desafío anti-bot como humano. Guardamos solo la sesión, cifrada. Tu contraseña nunca se almacena.
Cookies, localStorage, IndexedDB y sessionStorage
La sesión se lee de las cuatro superficies, incluidas las cookies httpOnly. Funciona con inicio de sesión por modal, en dos pasos o con proveedor externo.
Perfiles de acceso reutilizables
Registra “Admin”, “Cliente free”, “Cliente pago” una vez y reutilízalos en cada análisis, con el estado de la sesión siempre visible.
Varios inicios de sesión, un análisis por inicio de sesión
Es la única forma de ver lo que la cuenta de un cliente alcanza dentro de los datos de otro. Un inicio de sesión en el plan Basic, dos en el Pro, tres en el Premium.
Abrió o bloqueó
Navegamos cada página con tu sesión y registramos lo que ocurrió: el estado, dónde se detuvo la navegación y si llegó contenido real o una pantalla de inicio de sesión.
Pruebas no destructivas por defecto. Las invasivas solo se ejecutan cuando tú lo autorizas.
Cabeceras de seguridad
Todos los planesEn todas las páginas elegidas: CSP, HSTS, X-Frame-Options y frame-ancestors, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, aislamiento cross-origin y exposición de Server/X-Powered-By.
Secreto de servidor en el cliente
Todos los planesBuscamos clave de servicio, clave de administrador, token de storage y clave de pago filtrados en el bundle. Guardamos la evidencia enmascarada: el origen, nunca el valor.
Configuración expuesta del BaaS
Modo lecturaRLS desactivada, catálogo público, bucket abierto, Firestore y Realtime Database abiertos, colección pública, introspección de GraphQL activada.
Archivos de configuración publicados por error
Todos los planesSondeamos /.env, appsettings.json, config.json y similares, con tres guardas contra falso positivo para no llamar filtración a la página de error de tu framework.
Autorización por objeto (BOLA)
Pro o superiorDos cuentas, el mismo identificador: ¿un usuario alcanza el dato del otro? Es la prueba definitiva de filtración entre clientes, y exige dos inicios de sesión.
Seguridad de pago
ConsentimientoClave secreta filtrada, sandbox ejecutándose en producción, monto definido por el cliente, confirmación en el navegador y falta de idempotencia. Nunca completamos una compra ni tocamos una tarjeta real.
Prueba de intrusión
TitularidadEscaneo con el corpus de nuclei: 10.518 plantillas, más cerca de 249 específicas de aplicación web. Se ejecuta solo con la titularidad validada y tu aceptación explícita.
Dominio, correo y privacidad
Todos los planesDNS (DNSSEC, CAA, subdominio huérfano) y caducidad del dominio, SPF/DKIM/DMARC, validez del certificado TLS y redirección HTTPS, SEO técnico, búsqueda por IA y cumplimiento de la LGPD (la ley brasileña de protección de datos).
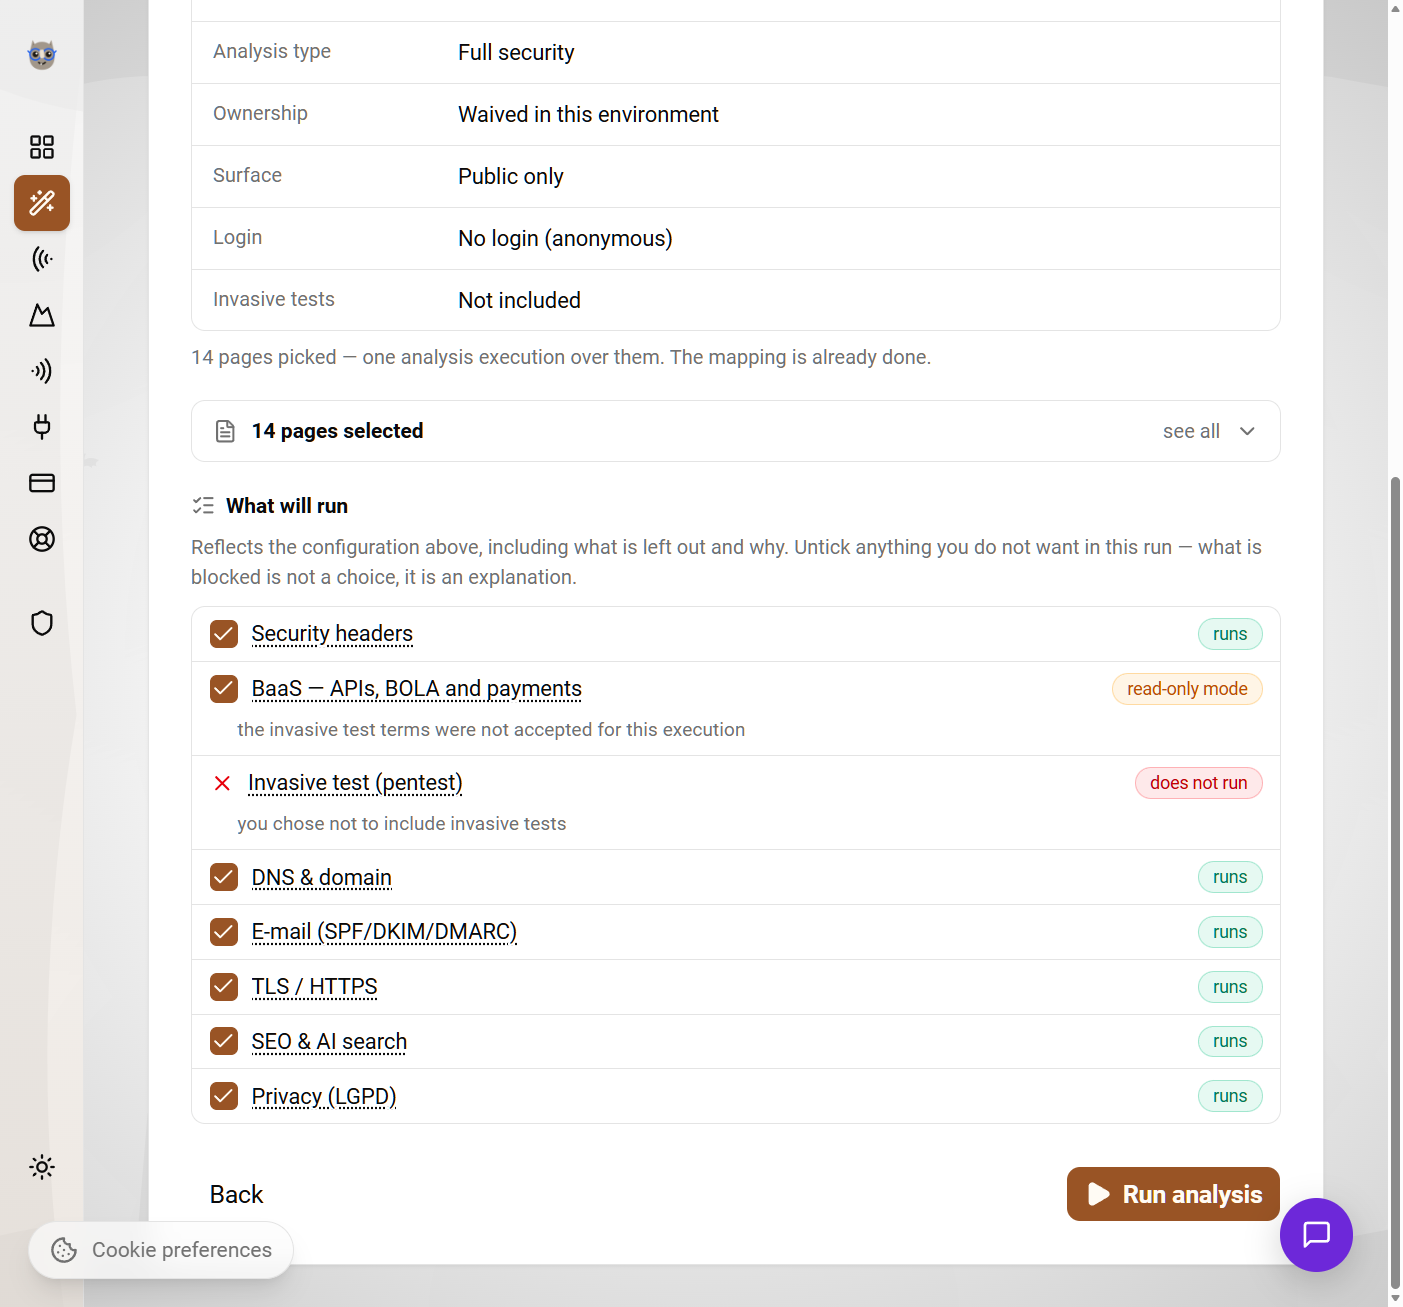
No es una lista de alertas: es qué hacer, y en qué orden.
Informe técnico en PDF
Portada, veredicto de riesgo, resumen ejecutivo, nota de preparación, distribución por severidad, nota por página y cada hallazgo numerado con evidencia, cómo corregirlo y referencia OWASP/CWE. Listo para imprimir o mandar al cliente.
Inventario navegable
El árbol de tu sitio con nota por página y cobertura por scanner, más las pestañas de APIs, BaaS, dominio, pagos, resultados y ejecuciones.
Administrador de páginas
Agrega páginas a mano, dispara un mapeo a partir de una página específica, marca lo que no es relevante, elimina lo que no interesa y etiqueta cada página (Inicio de sesión, Pago, Formulario con datos personales, Admin, Protegida).
Nota de preparación de 0 a 100
Una nota por página y una de la app entera, con los problemas ordenados por riesgo. Lo que hay que corregir primero queda arriba.
Corrección con tu IA
Conecta ecoa a Cursor, a Claude o a otro asistente por nuestro servidor MCP: lee los hallazgos y recibe la guía de corrección junto con ellos, con los seguros que impiden un “arreglo” que rompa tu app.
Decimos lo que NO logramos probar
Y por qué. Un escaneo parcial nunca se convierte en “tu sitio está limpio”. Una Server Action detectada, por ejemplo, se reporta como no probada, jamás como aprobada.
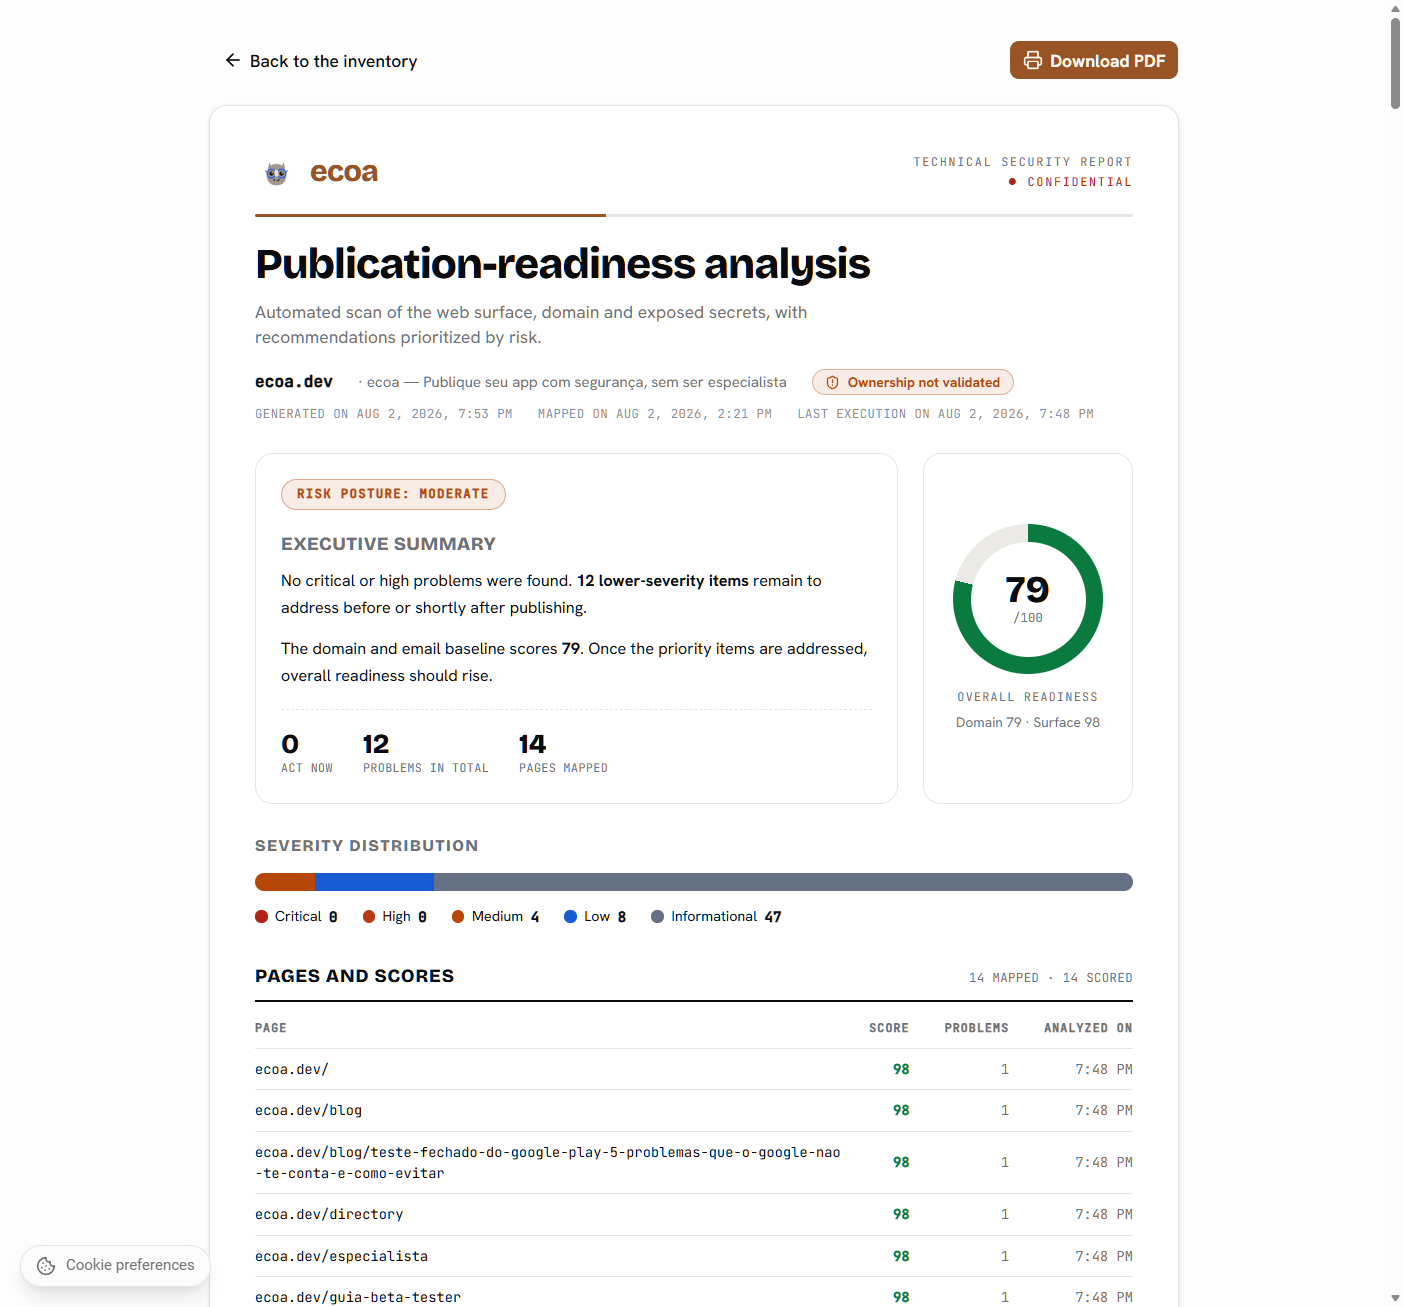
Sin caja negra.
Antes: ves lo que se va a ejecutar
La pantalla de revisión lista cada prueba de la fila, lo que quedó fuera y por qué. Lo que está bloqueado no es una elección, es una explicación.
Durante: consola en vivo
Línea a línea, con la dirección de cada página a medida que se analiza. Puedes dejarlo corriendo e ir por un café.
Después: historial auditable
Cada ejecución guarda lo que se pidió, lo que se ejecutó, cuánto tardó y cuántos hallazgos salieron. Se puede comparar con la ejecución anterior.
Hasta dónde llega cada nivel
El escaneo de esta página se ejecuta ahora mismo, sin registro. Crear una cuenta es gratis y abre el análisis técnico dentro de tu app. Los planes de pago amplían cuánto cubre cada análisis.
Escaneo gratis
en esta páginaSin registro y sin tarjeta
Mira tu dominio desde fuera. No navega por el sitio ni entra en el área privada.
- Cabeceras de seguridad de la home (CSP, HSTS, Permissions-Policy)
- Certificado TLS: validez, caducidad y redirección a HTTPS
- DNS y dominio: DNSSEC, CAA, subdominio huérfano y vencimiento del registro
- Correo del dominio: SPF, DKIM y DMARC
- Archivos públicos y búsqueda por IA: robots.txt, sitemap, /llms.txt y SEO técnico
- Nota de 0 a 100 y un problema de cada frente en pantalla
Con la cuenta creada
gratisRegistro, sin tarjeta
Es el análisis técnico, dentro de Mis apps. Entra en el sitio: mapea las páginas, inicia sesión y prueba el backend.
- Todo lo del escaneo gratis, y su informe completo, con la evidencia de cada hallazgo
- 10 análisis al mes
- Mapea hasta 5 páginas del sitio
- 1 inicio de sesión por análisis, para alcanzar el área autenticada
- Hasta 25 endpoints de API probados
- Backend y BaaS (Supabase, Firebase y otros), pago y privacidad
- Pentest con el corpus de severidad crítica y alta
- Sin pase activo de DAST, sin comparación entre dos inicios de sesión y sin el paso a paso de corrección
Planes de pago
Pro y PremiumEl mismo análisis, con mucho más alcance
Aquí no se enciende ninguna prueba nueva. Lo que crece es cuánto cubre cada análisis, y el hallazgo pasa a venir con el arreglo.
- Todo lo del gratuito, sin los tres límites de arriba
- 60 a 200 análisis al mes
- 50 a 300 páginas mapeadas por análisis
- 250 a 1500 endpoints de API probados
- 2 a 3 inicios de sesión por análisis, con la comparación entre cuentas (lo que la cuenta A alcanza en la B)
- Pase activo de DAST contra las APIs encontradas
- Pentest con el corpus hasta severidad media (Pro) y baja (Premium)
- Paso a paso de corrección en cada hallazgo, listo para pegar en tu IA
Ningún plan apaga una prueba: lo que cambia es cuánto cubre cada uno, y cuando el límite corta, el informe dice "cubierto hasta el límite de tu plan". Validar la titularidad del dominio habilita el pentest y saca al BaaS del modo de solo lectura, y eso vale igual en todos los niveles.
Qué desbloquea cada plan
Las marcas de la sección anterior, traducidas: páginas, inicios de sesión y qué pruebas entran.
Básico
Para revisar un proyecto de principio a fin sin pagar nada.
Gratis
Feedback de la comunidad
- Hasta 1 aplicación activa
- Hasta 3 objetivos por aplicación
- Feedback de la comunidad
Pruebas de seguridad
- 10 análisis por mes (el mapeo del sitio es libre)
- 1 análisis automático por semana, por app
- Hasta 5 páginas por análisis
- Hasta 25 APIs en el inventario
- 1 inicio de sesión por análisis
- Todas las pruebas: dominio, correo, TLS, SEO, privacidad, cabeceras, secretos en el cliente, BaaS, pago y autorización por objeto
- Prueba de intrusión: plantillas de severidad crítica y alta
- Pase DAST: fuzzing de XSS, SQLi, SSTI y redirección abierta
- Comparación entre dos inicios de sesión: quién accede a los datos de quién
- Corrección guiada de los hallazgos, con guía y servidor MCP
Pro
Para quien mantiene varias apps y reanaliza en cada deploy.
Antes € 13,90
€ 9,90/ mes
Facturación anual de € 118,80
7 días gratis
Sin cobro hoy. La primera factura llega recién en 7 días, y puedes cancelar antes.
Feedback de la comunidad
- Hasta 5 aplicaciones activas
- Hasta 7 objetivos por aplicación
- Feedback prioritario de la comunidad
- Destaque en el directorio
Pruebas de seguridad
- 60 análisis por mes (el mapeo del sitio es libre)
- 3 análisis automáticos por semana, por app
- Hasta 50 páginas por análisis
- Hasta 250 APIs en el inventario
- 2 inicios de sesión por análisis
- Todas las pruebas: dominio, correo, TLS, SEO, privacidad, cabeceras, secretos en el cliente, BaaS, pago y autorización por objeto
- Prueba de intrusión: plantillas críticas, altas y medias
- Pase DAST: fuzzing de XSS, SQLi, SSTI y redirección abierta
- Comparación entre dos inicios de sesión: quién accede a los datos de quién
- Corrección guiada de los hallazgos, con guía y servidor MCP
Premium
Para quien entrega apps de cliente: prueba de intrusión con el corpus completo.
Antes € 41,90
€ 29,90/ mes
Facturación anual de € 358,80
7 días gratis
Sin cobro hoy. La primera factura llega recién en 7 días, y puedes cancelar antes.
Feedback de la comunidad
- Hasta 10 aplicaciones activas
- Hasta 15 objetivos por aplicación
- Feedback ultra detallado
- Máximo destaque en la Home
- Soporte dedicado vía Discord
Pruebas de seguridad
- 200 análisis por mes (el mapeo del sitio es libre)
- 7 análisis automáticos por semana, por app
- Hasta 300 páginas por análisis
- Hasta 1500 APIs en el inventario
- 3 inicios de sesión por análisis
- Todas las pruebas: dominio, correo, TLS, SEO, privacidad, cabeceras, secretos en el cliente, BaaS, pago y autorización por objeto
- Prueba de intrusión: corpus completo, de crítico a bajo
- Pase DAST: fuzzing de XSS, SQLi, SSTI y redirección abierta
- Comparación entre dos inicios de sesión: quién accede a los datos de quién
- Corrección guiada de los hallazgos, con guía y servidor MCP
El mapeo es gratis en cualquier plan. Lo que consume cuota es cada ejecución de prueba.
Preguntas frecuentes
¿El análisis rápido pide titularidad del dominio?+
No. El análisis de dominio ni siquiera llega a preguntar: son tres preguntas y se ejecuta. La titularidad solo aparece en el análisis de seguridad completo, y aun ahí no bloquea: sin validar, todo se ejecuta igual, solo el pentest no entra y las pruebas de BaaS quedan en modo lectura.
¿Cómo validan la titularidad?+
De dos formas, y tú eliges: publicando un archivo en /.well-known/ecoa-validation.txt o creando un registro TXT en tu DNS. Toma un minuto y es gratis en cualquier plan. Existe para garantizar que nadie use ecoa para escanear la app de otros.
¿Guardan mi contraseña?+
Nunca. En la captura asistida escribes la contraseña dentro de un navegador remoto y nosotros leemos solo la sesión que queda después del inicio de sesión (cookies, localStorage, IndexedDB y sessionStorage), que se guarda cifrada. La contraseña no pasa por nuestra base de datos.
¿El escaneo puede romper mi app o borrar datos?+
Las pruebas estándar son no destructivas: leen, no escriben. Cualquier cosa que escriba (pruebas de escritura en el BaaS, replay de pago, pentest) solo se ejecuta después de que marques la aceptación en esa ejecución, y nunca completamos una compra ni tocamos una tarjeta real. Aun así, la recomendación es ejecutarlo contra un entorno de pruebas cuando exista.
¿Cuántas páginas analizan?+
5 en el plan Basic, 50 en el Pro y 300 en el Premium. Las páginas del mismo molde (productos, artículos, perfiles) cuentan como una sola, así que un catálogo grande no se come tu cuota. El mapeo en sí es gratuito. Lo que cuenta es cada ejecución de prueba.
¿Para qué necesito dos inicios de sesión?+
Para la prueba de autorización por objeto. Con dos cuentas pedimos, con la sesión de A iniciada, los datos que pertenecen a B. Es la prueba definitiva de que un cliente alcanza el dato de otro. Con un solo inicio de sesión, esa prueba no se ejecuta.
¿Sirve para una app hecha con IA?+
Es exactamente el caso. Quien publica con Lovable, Cursor, Bolt o v0 suele subir con la RLS desactivada, la clave de servicio en el bundle y endpoints sin verificación de dueño, que es lo que este scanner busca primero.
¿Y si el hallazgo está equivocado?+
Cuéntanoslo. Cada objeción se convierte en calibración del scanner: decimos con todas las letras lo que no logramos probar, y un falso positivo reportado mejora el próximo informe.
¿Vamos a ver qué hay debajo del capó?
Pega la dirección de tu app y empieza ahora. El mapeo es gratis y no consume tu cuota del mes.
Analizar mi app